Trabajar · 4 de 6
VMs en la nube
Cada cuenta de AWS a la que llegan las credenciales del Mac aparece sola, región por región, sin instalar nada: Shellden habla con AWS por su cuenta.
De dónde salen las cuentas
Perfiles de `~/.aws`, leídos en su lugar: claves estáticas, roles con
role_arn (asumidos mediante STS) y perfiles de IAM Identity Center en los que la CLI de AWS ya inició sesión. Los perfiles que ejecutan un comando (credential_process) o usan aws login se cuentan pero todavía no se leen.+ Conectar cuenta → Access key guarda un key ID y su secret: AWS los verifica primero y el secret queda en el Llavero. La × de su fila la quita (un segundo clic confirma), secret incluido.
+ Conectar cuenta → IAM Identity Center (SSO) inicia sesión con la URL de inicio de la empresa (la dirección de su portal de acceso de AWS) y su región, sin la CLI de AWS. La página de AWS se abre en el navegador para la contraseña y el MFA; el código que muestra coincide con el del diálogo. Una vez aprobado, cada cuenta y rol que alcanza el inicio de sesión aparece en el árbol como
cuenta · rol. La sesión dura lo que definió la empresa (normalmente 8 horas); al vencer, la fila del directorio ofrece Volver a iniciar sesión, y su × lo olvida (un segundo clic confirma), sesión incluida. La sesión queda en el Llavero.El inicio de sesión con la cuenta de la consola desde el propio Shellden está en camino, igual que Microsoft y Google.
El árbol
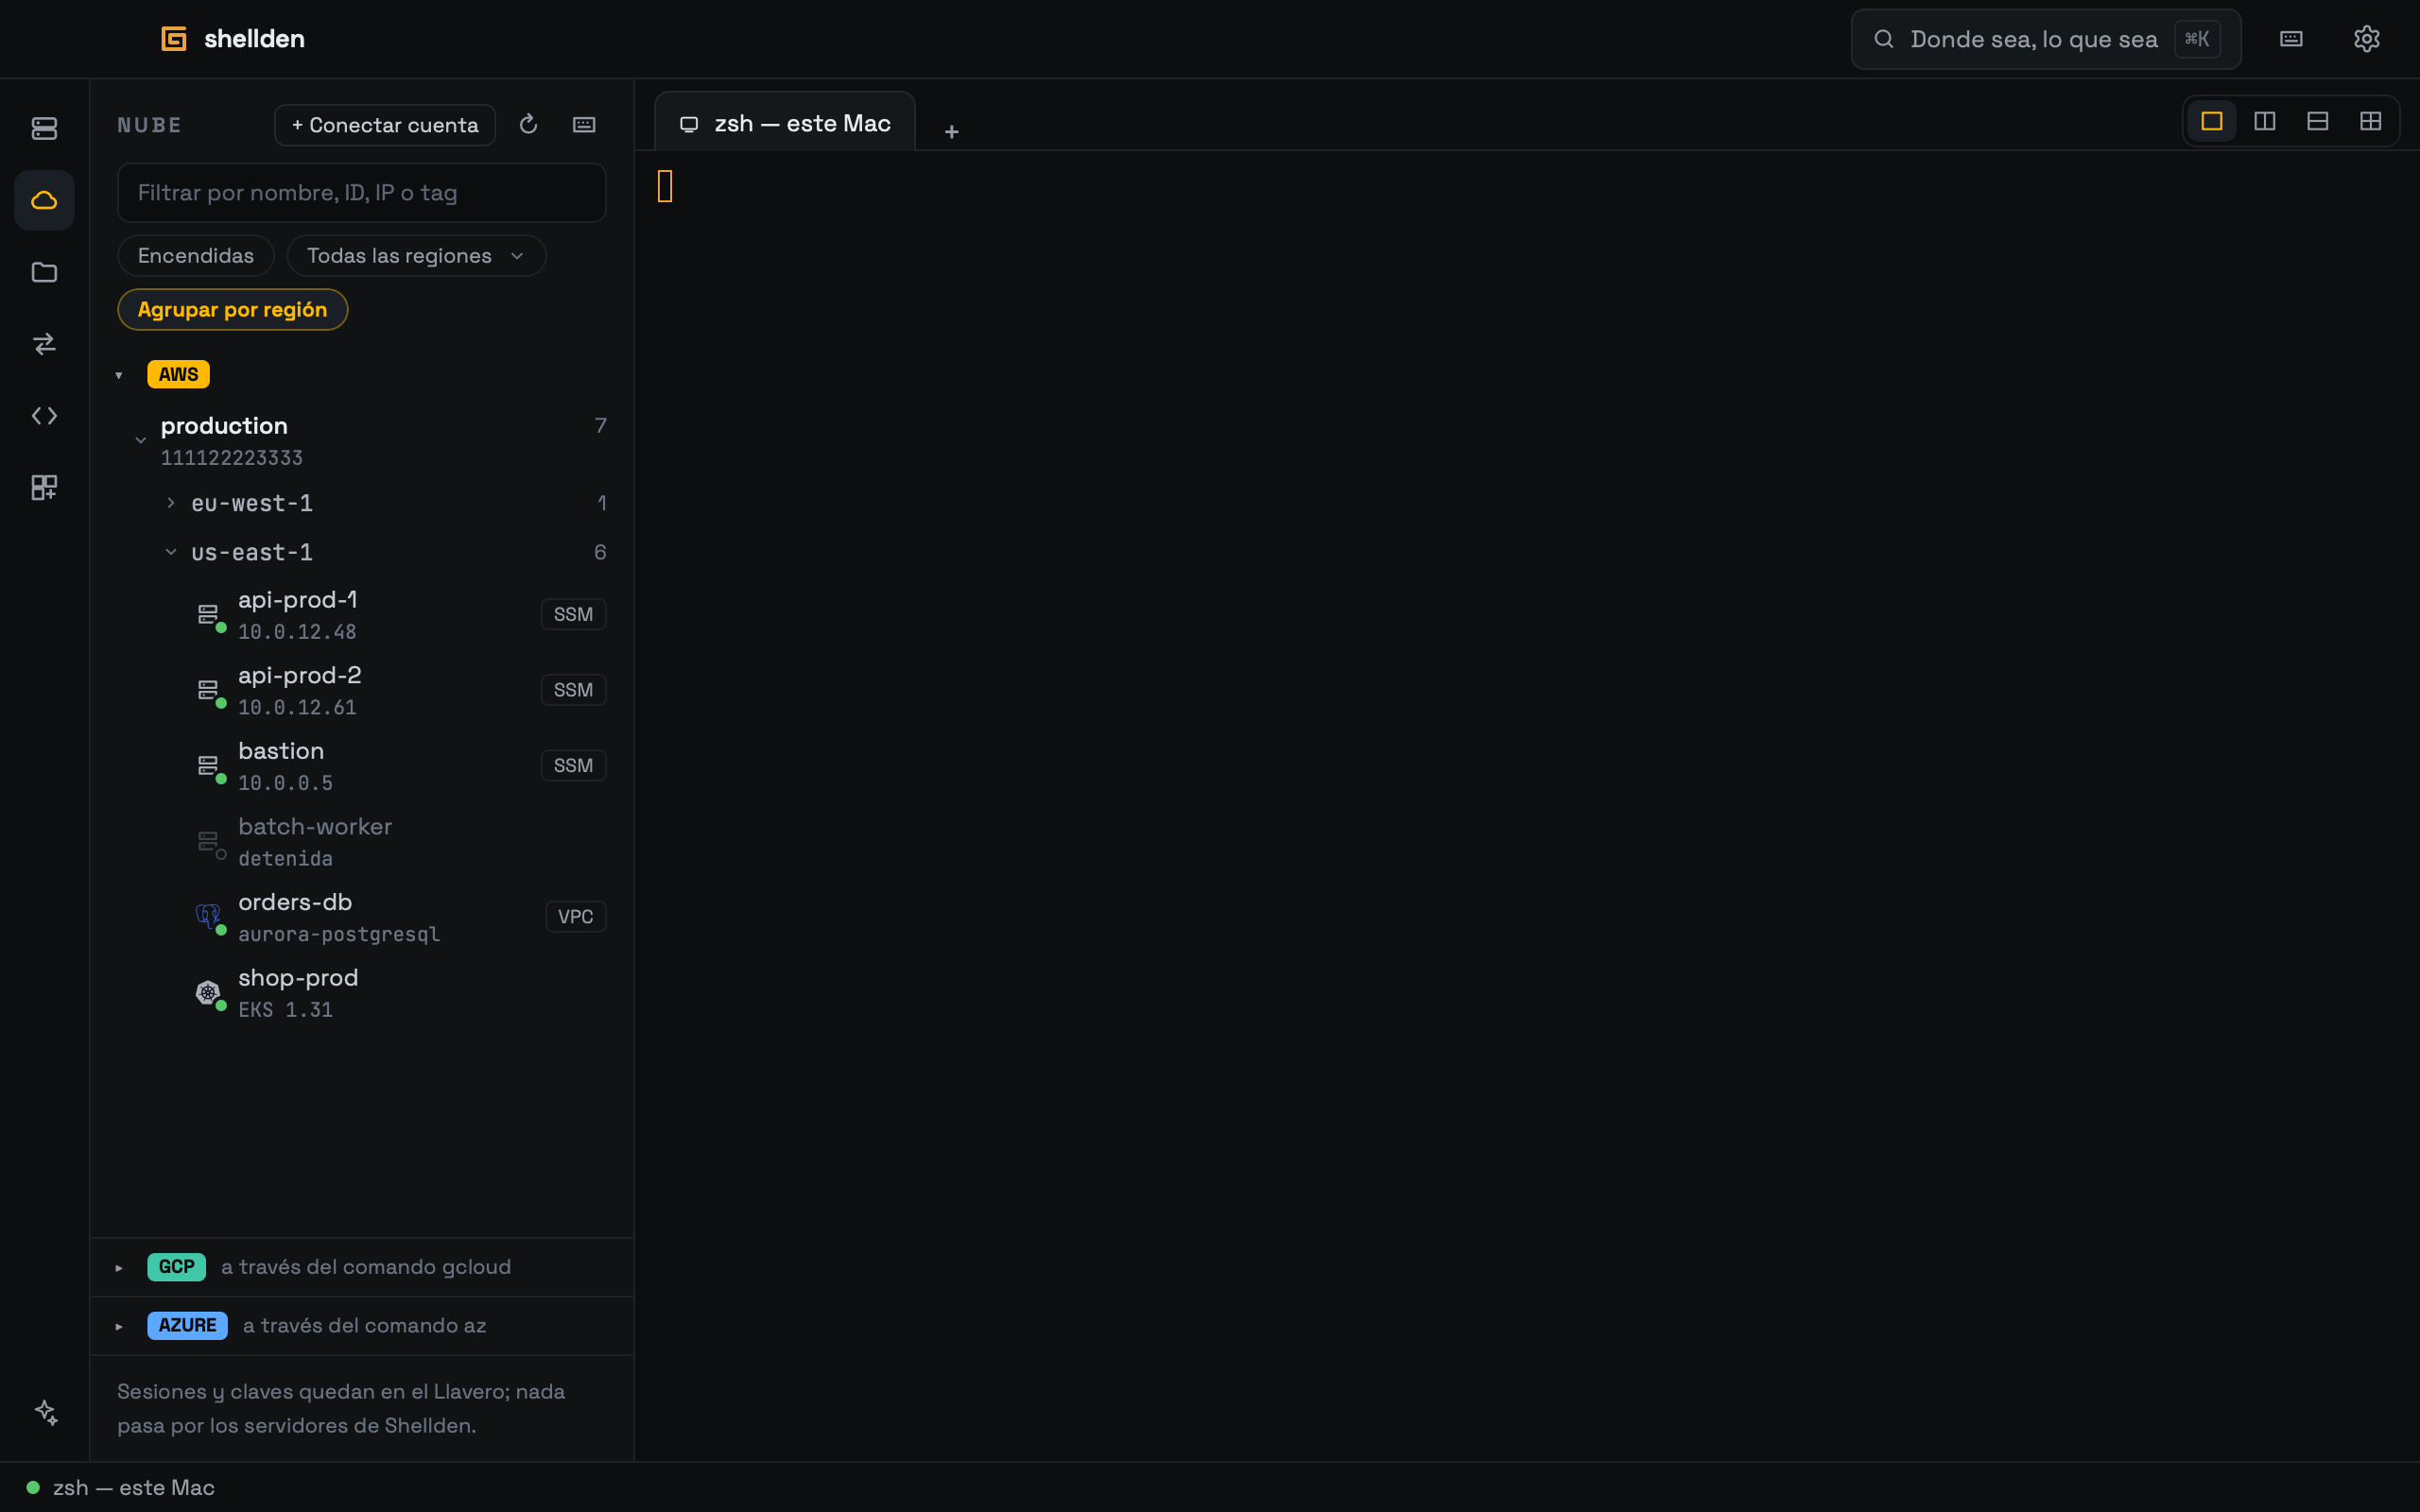
Cuenta → región → instancia, con el ID de la cuenta y cuántas instancias tiene cada nivel. Las regiones que la identidad no puede leer se cuentan en la fila de la cuenta ("regiones sin acceso"); una identidad que no puede leer ninguna aparece atenuada con el motivo.
Las regiones empiezan cerradas, con su cantidad de instancias, así muchas cuentas entran en una pantalla; lo que se abre o cierra se recuerda. Mientras se lee una cuenta, una barra fina debajo se llena a medida que responden las regiones.
Cada instancia muestra su dirección; el ID, el tipo y la zona están en su tooltip.
Filtrar por nombre, ID, dirección o tag (
env=prod): cada región con coincidencias se abre sola; Encendidas oculta el resto; una región o todas; Agrupar por región activado o no.Un clic en una instancia encendida abre una shell de SSM Session Manager en una pestaña: Shellden habla Session Manager por su cuenta, así que no hacen falta ni la CLI de AWS ni su plugin de session-manager. La instancia necesita el agente de SSM y un instance profile que lo permita; las sesiones que la cuenta cifra con KMS todavía no están soportadas (la pestaña lo indica).
Bases de datos y clusters en la nube
Cada fila lleva la misma marca que la lista de hosts —un servidor para una instancia, el logo del motor para una base, el timón de Kubernetes para un cluster— con un punto en la esquina: verde cuando está activo, hueco cuando está detenido o no está listo.
Cada región lista también sus instancias de RDS y Aurora (PostgreSQL, MySQL, MariaDB, SQL Server), marcadas como pública o VPC. Un clic abre el formulario de base de datos ya completo —motor, endpoint, puerto, base, usuario maestro, TLS Require (los certificados de RDS vienen de la CA propia de Amazon)— y solo queda escribir la contraseña, que va al Llavero.
A una base dentro de una VPC se llega a través de un host SSH guardado con Túnel por un host SSH. Los motores sin consola aquí (Oracle, Db2) aparecen atenuados.
Los clusters de EKS también aparecen en su región. Un clic abre la vista de Cluster —pods, workloads, config, network— con un token que Shellden firma por su cuenta, como haría
aws eks get-token, así que no hace falta una entrada en el kubeconfig ni la CLI de AWS. La identidad necesita acceso al cluster (una access entry de EKS o el mapeo de aws-auth). La consola de kubectl también funciona ahí.Google Cloud y Azure
Hasta que llegue su inicio de sesión funcionan con gcloud y az: su fila toma el proyecto o la suscripción, Iniciar sesión ejecuta en una pestaña el login de la CLI en el navegador, y un clic abre gcloud compute ssh --tunnel-through-iap o az ssh vm.
Las VMs en la nube son parte de Pro; en Free, el panel lo explica.