Todos los servidores, una sola ventana.
SSH, escritorios remotos, Kubernetes, bases de datos y VMs en la nube en una app nativa para macOS y Windows. Rápida en cada tecla, privada de fábrica.
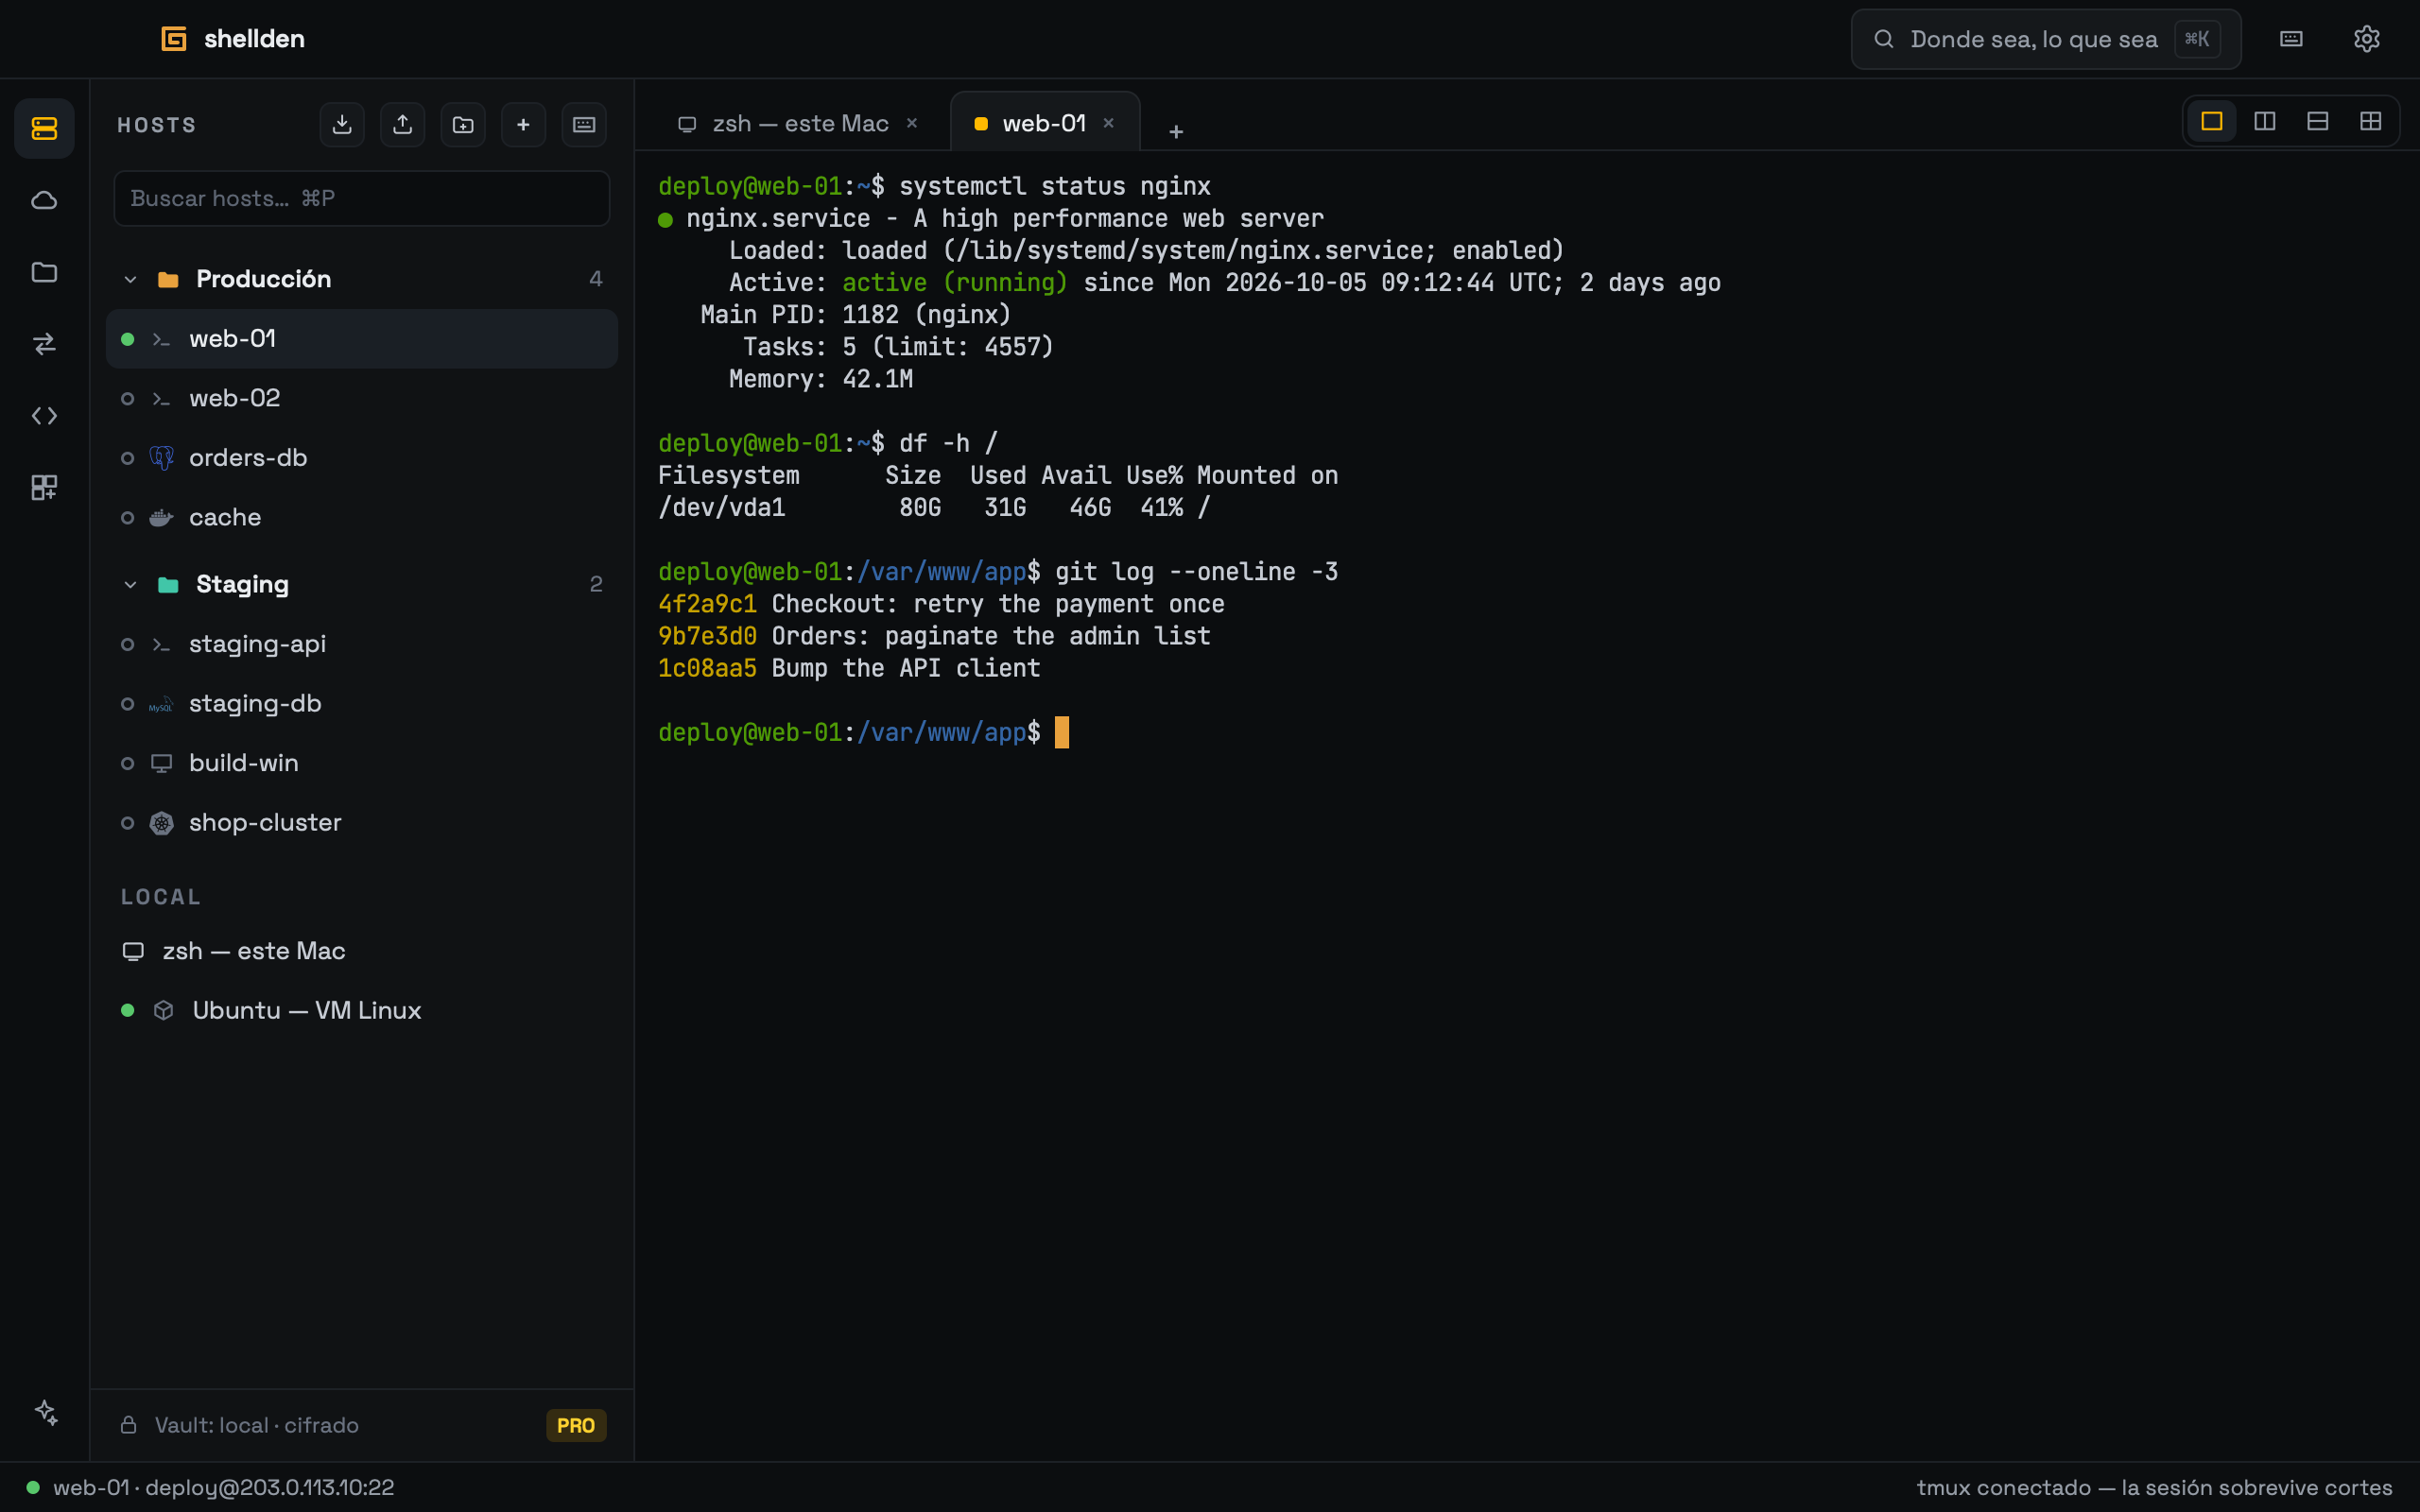
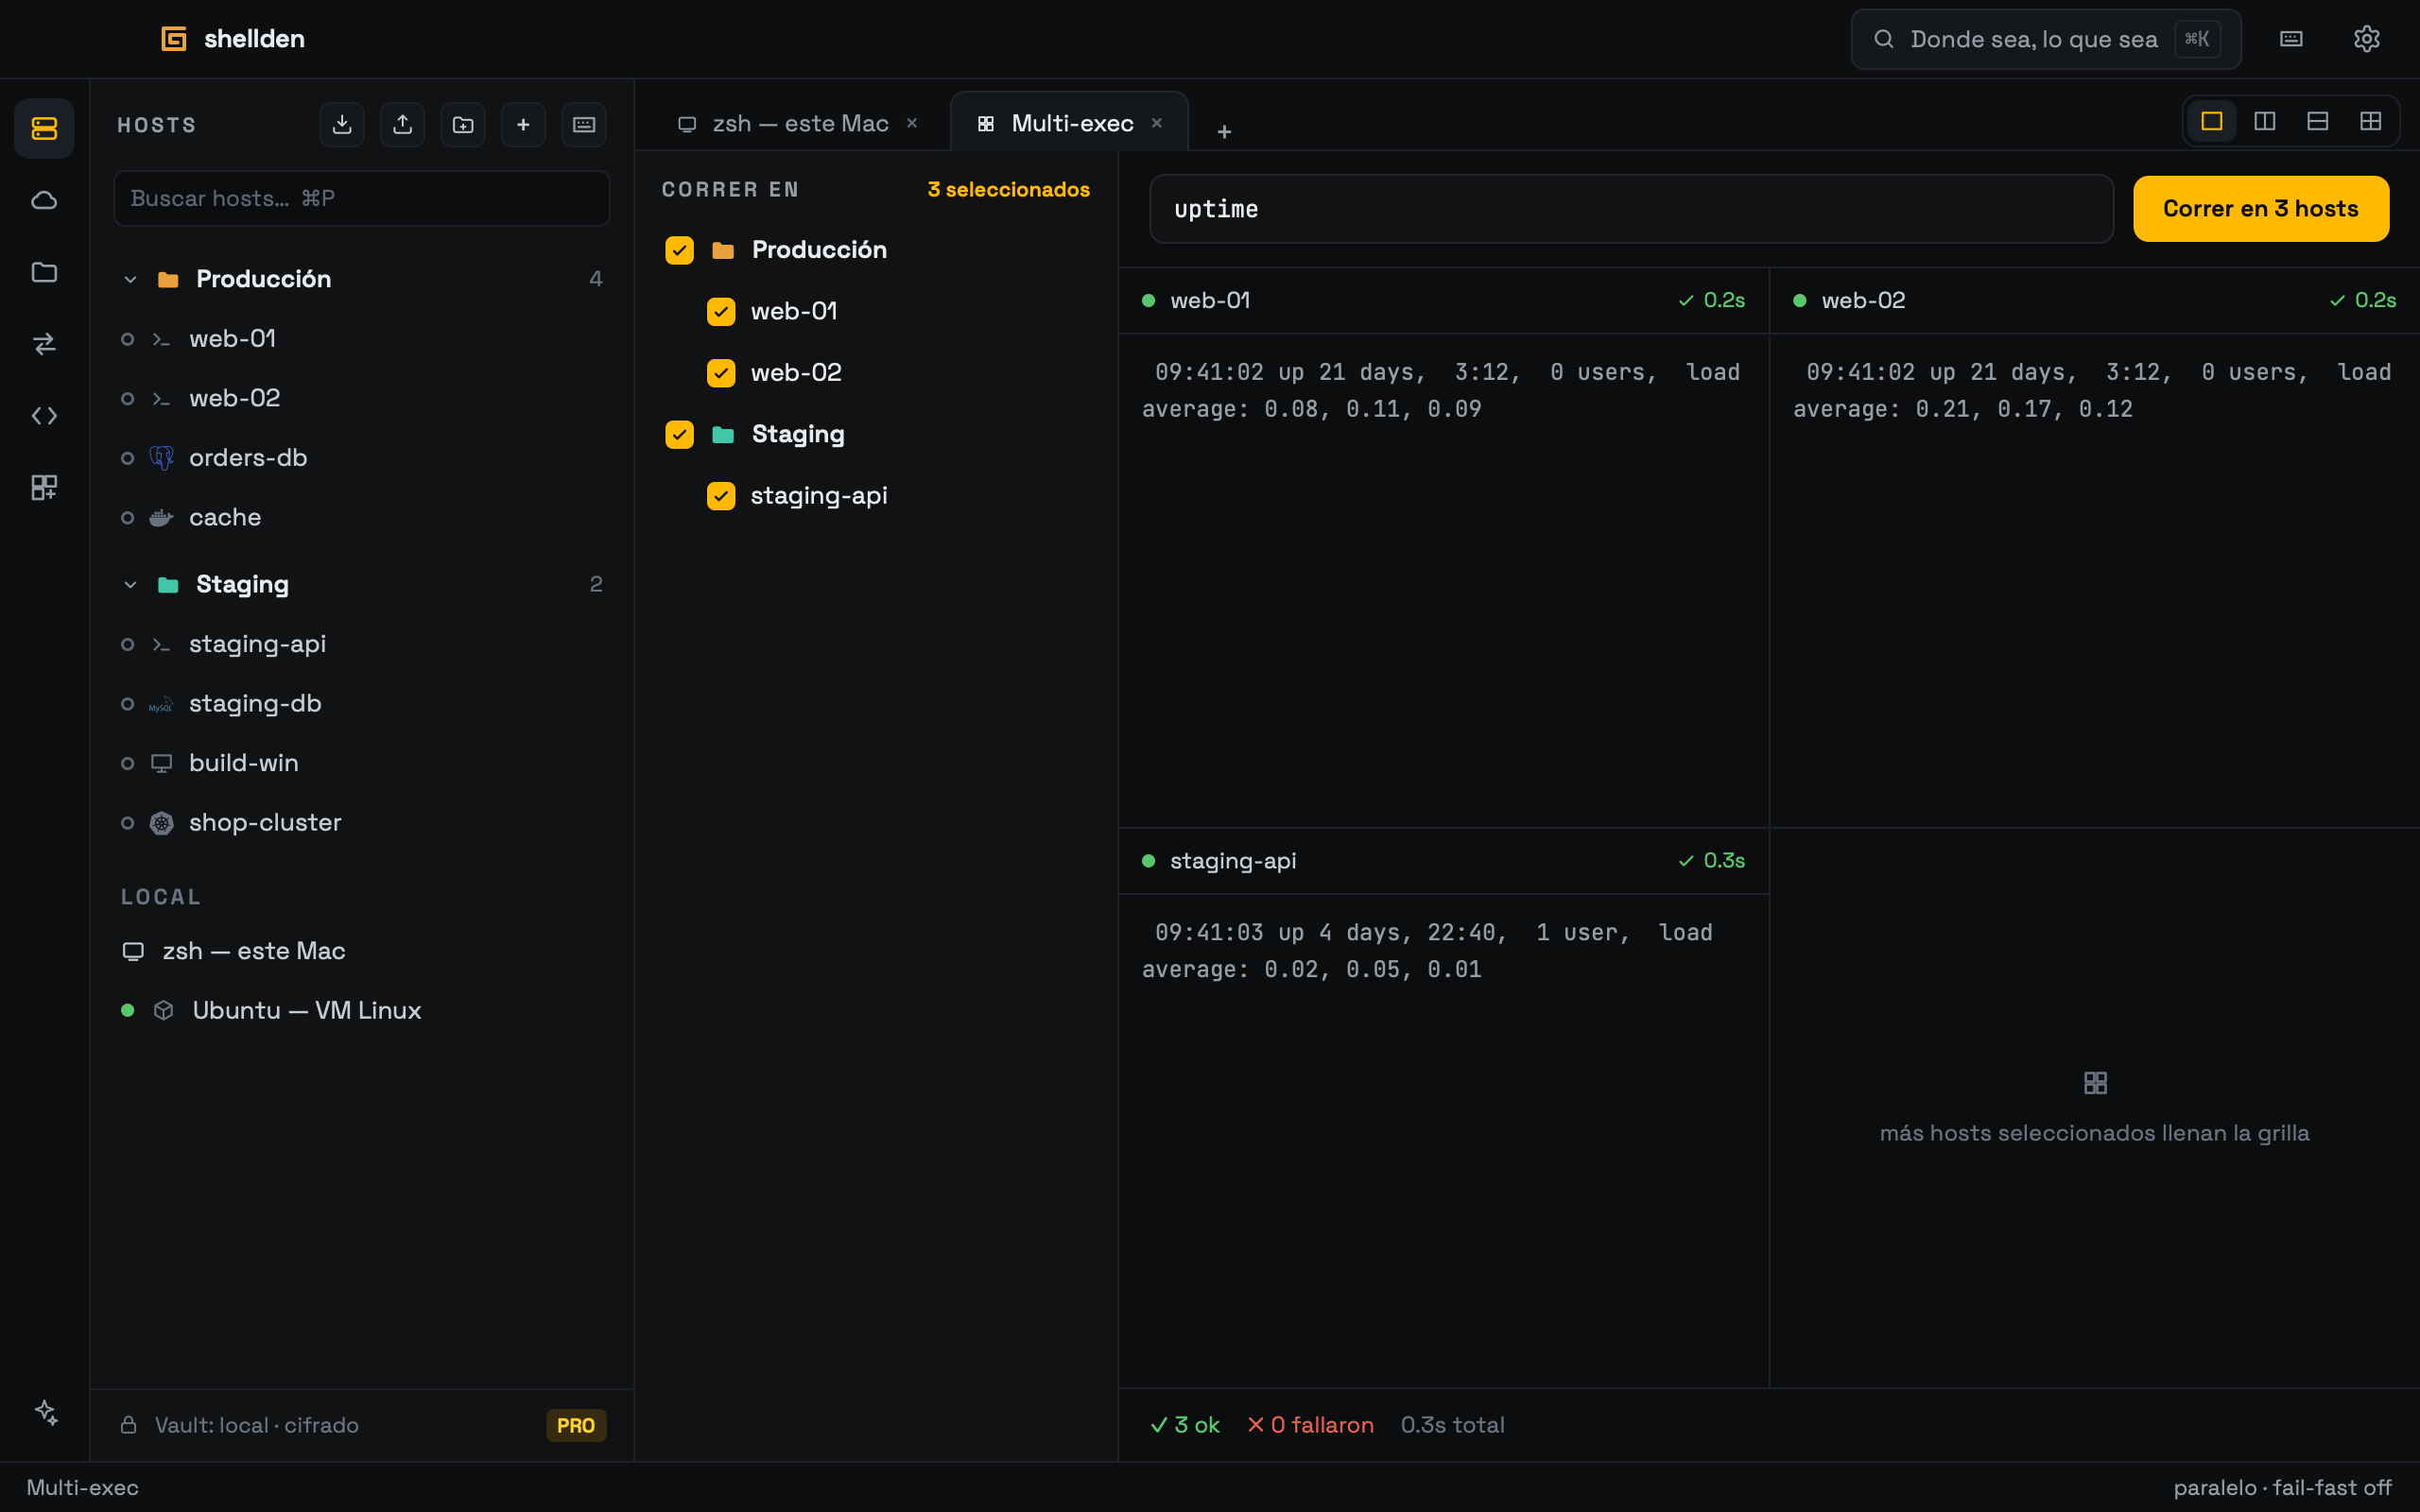
Una lista de hosts para cada conexión.
Carpetas, tags y búsqueda funcionan igual para un servidor Linux, un escritorio Windows, un switch o un cluster.
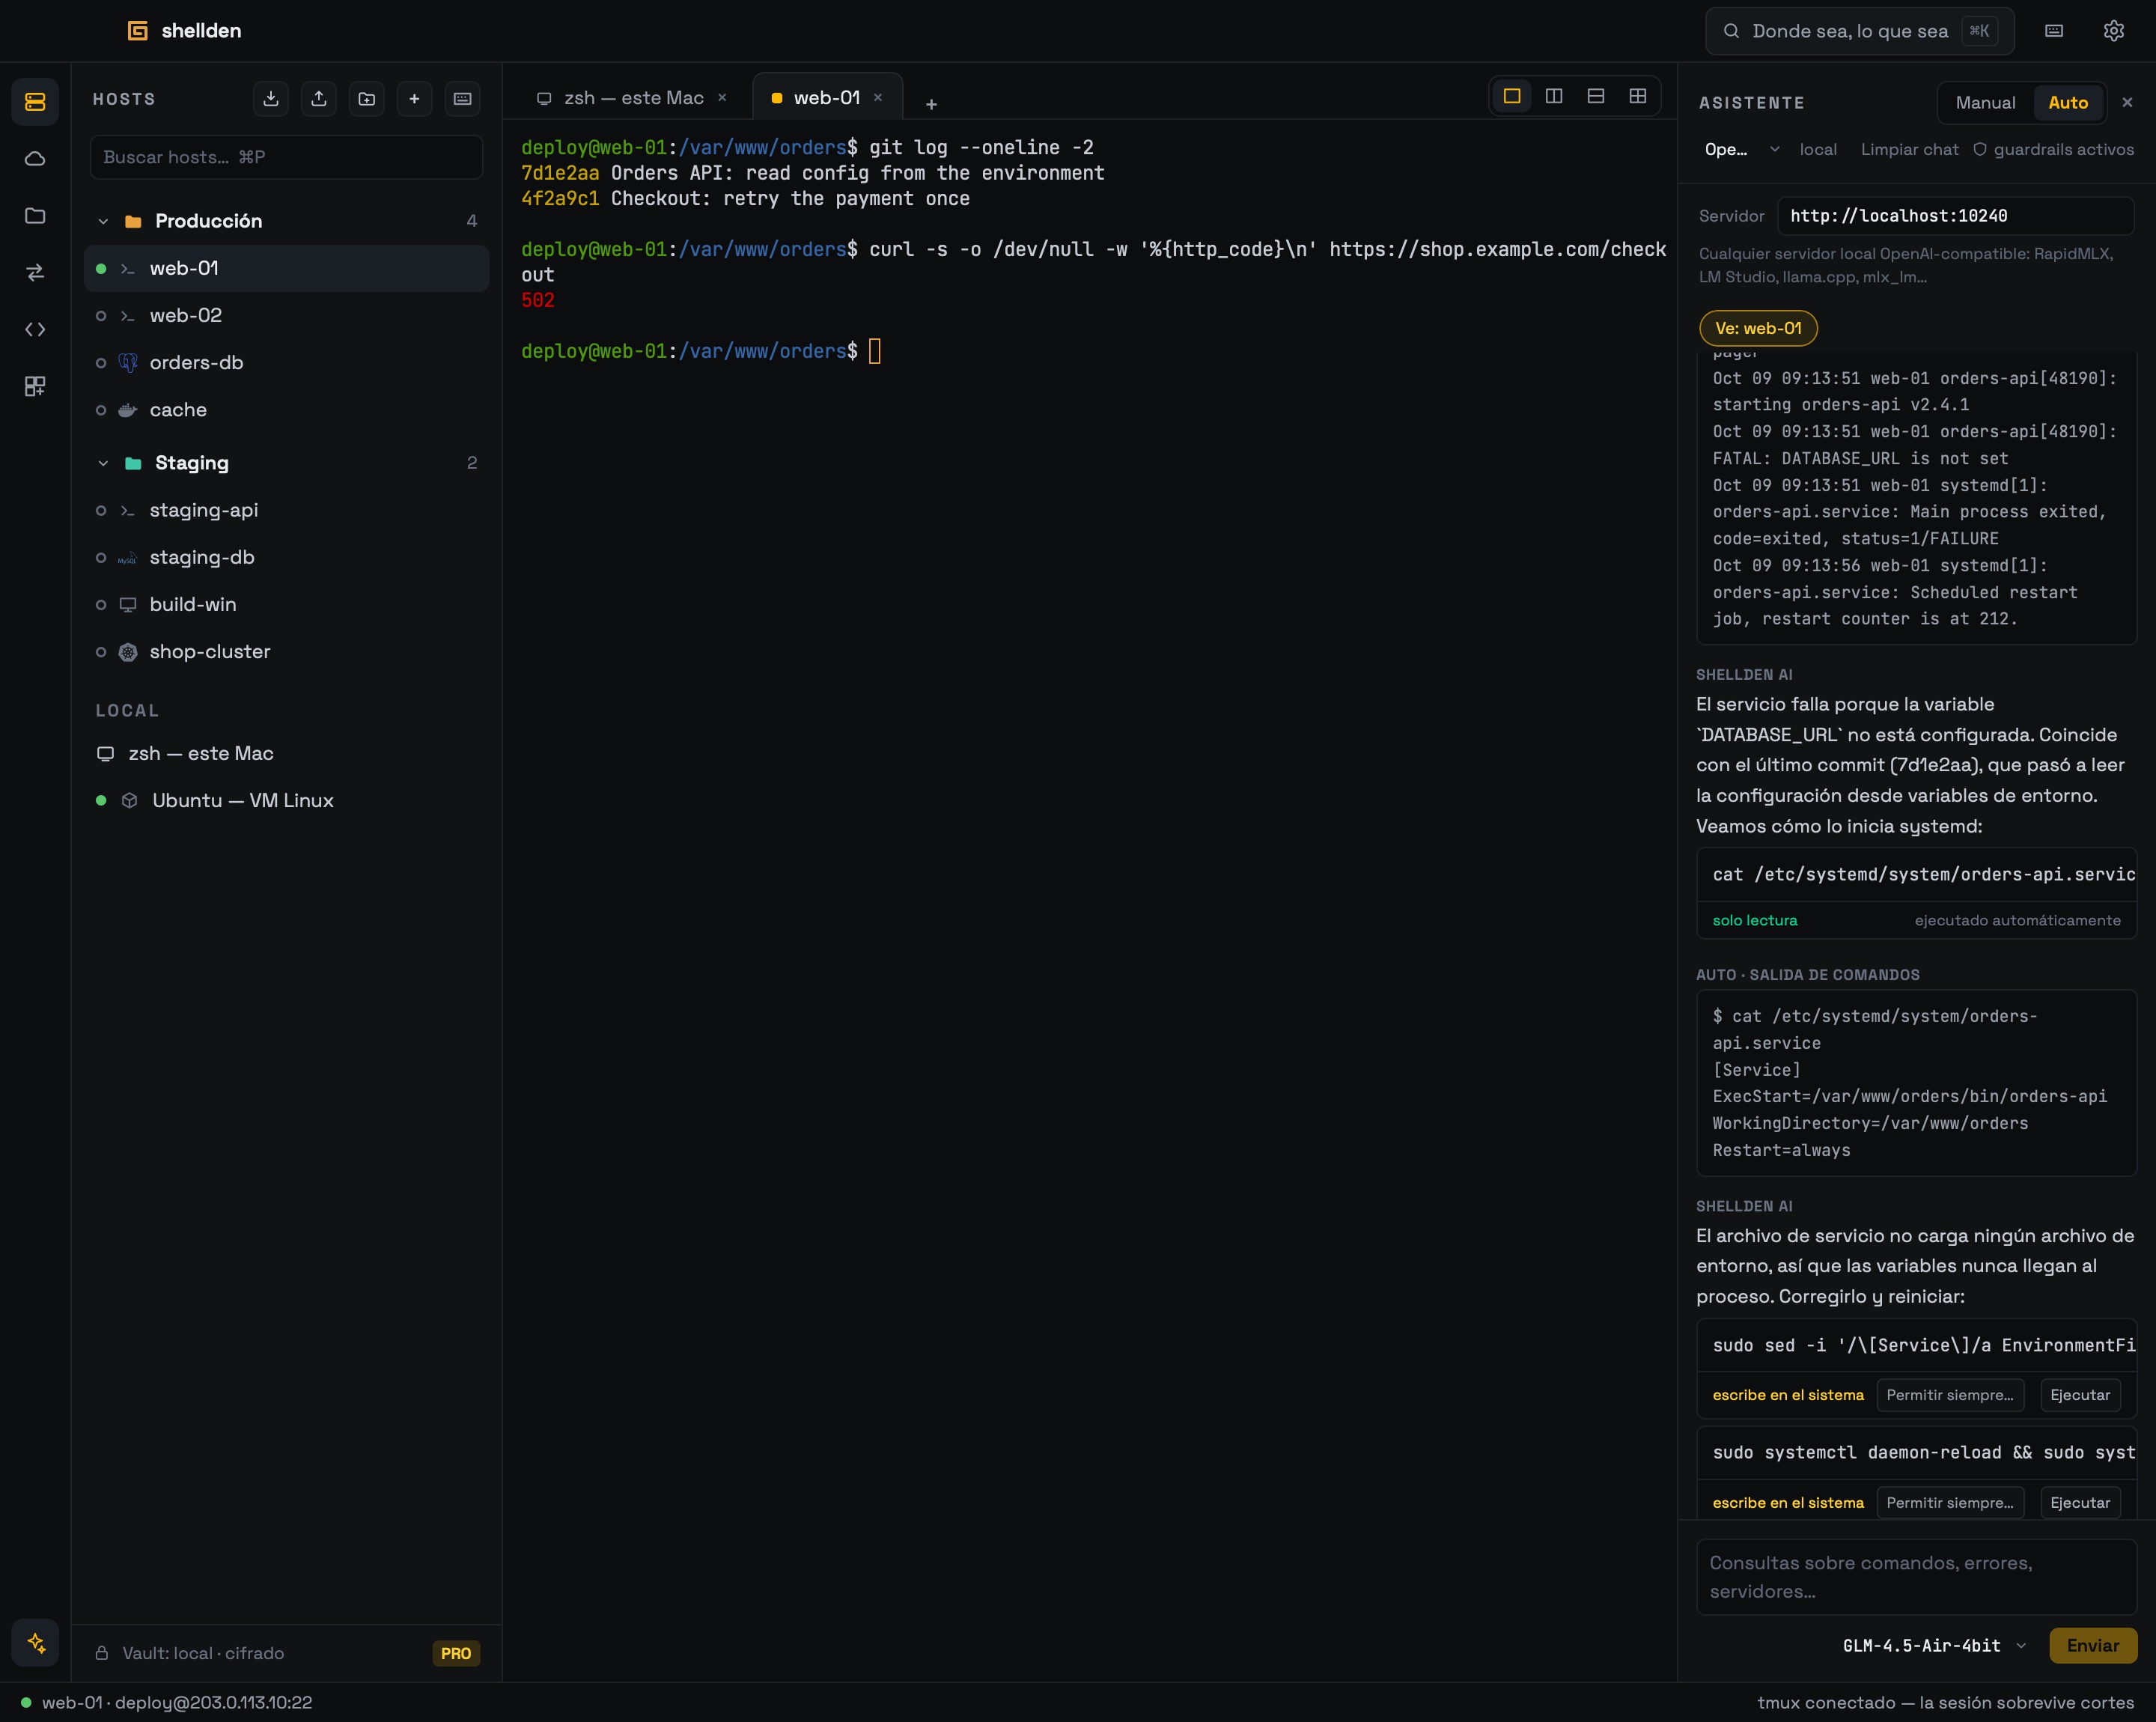
Encuentra la causa. El arreglo espera un clic.
Ante la pregunta de por qué se rompió el checkout, el asistente ejecuta por su cuenta comandos de solo lectura en el servidor, lee la salida y sigue investigando hasta dar con la respuesta. Después propone el arreglo, que corre solo con aprobación.
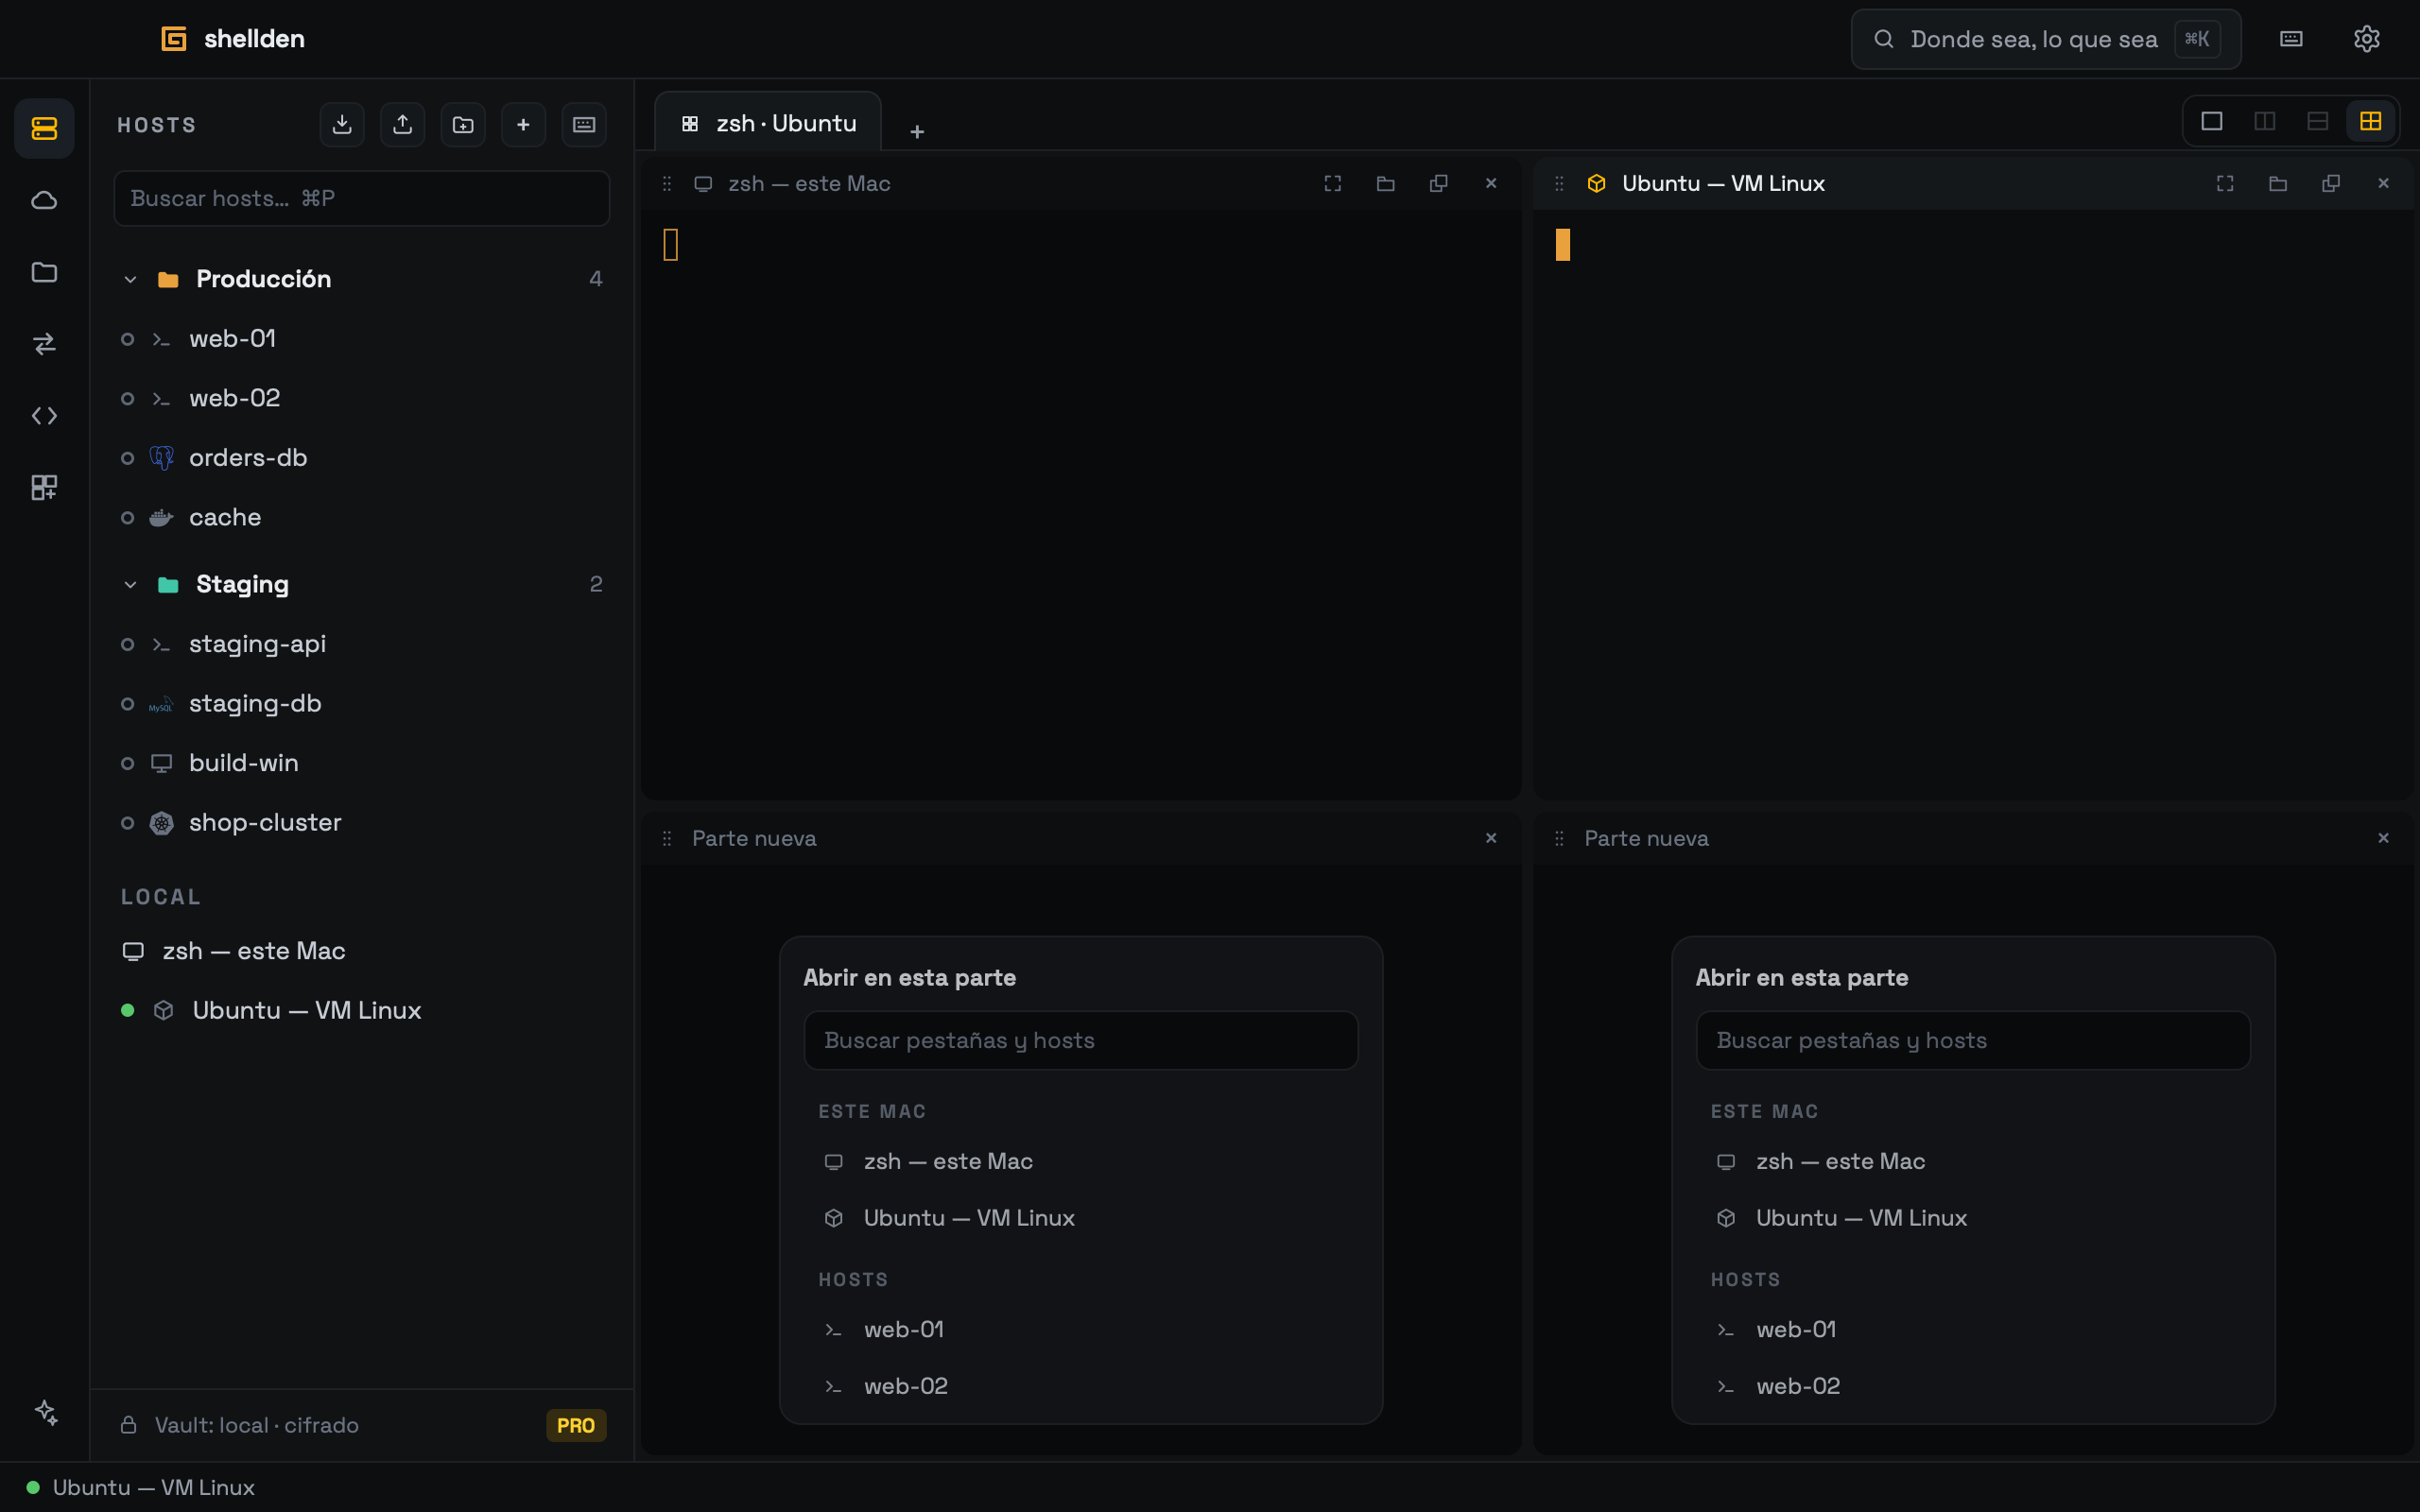
Sesiones que sobreviven a los cortes.
Cada host en carpetas, tags y búsqueda, a un clic de una shell. Las sesiones resilientes corren dentro de tmux: un corte de red no interrumpe un deploy y Reconectar retoma justo donde quedó.
- Hosts de salto y reenvíos de puertos locales, remotos y SOCKS
- Pestañas divididas en hasta cuatro partes; cualquier pestaña pasa a otro monitor
- Huella del servidor verificada al primer contacto; una clave cambiada se rechaza
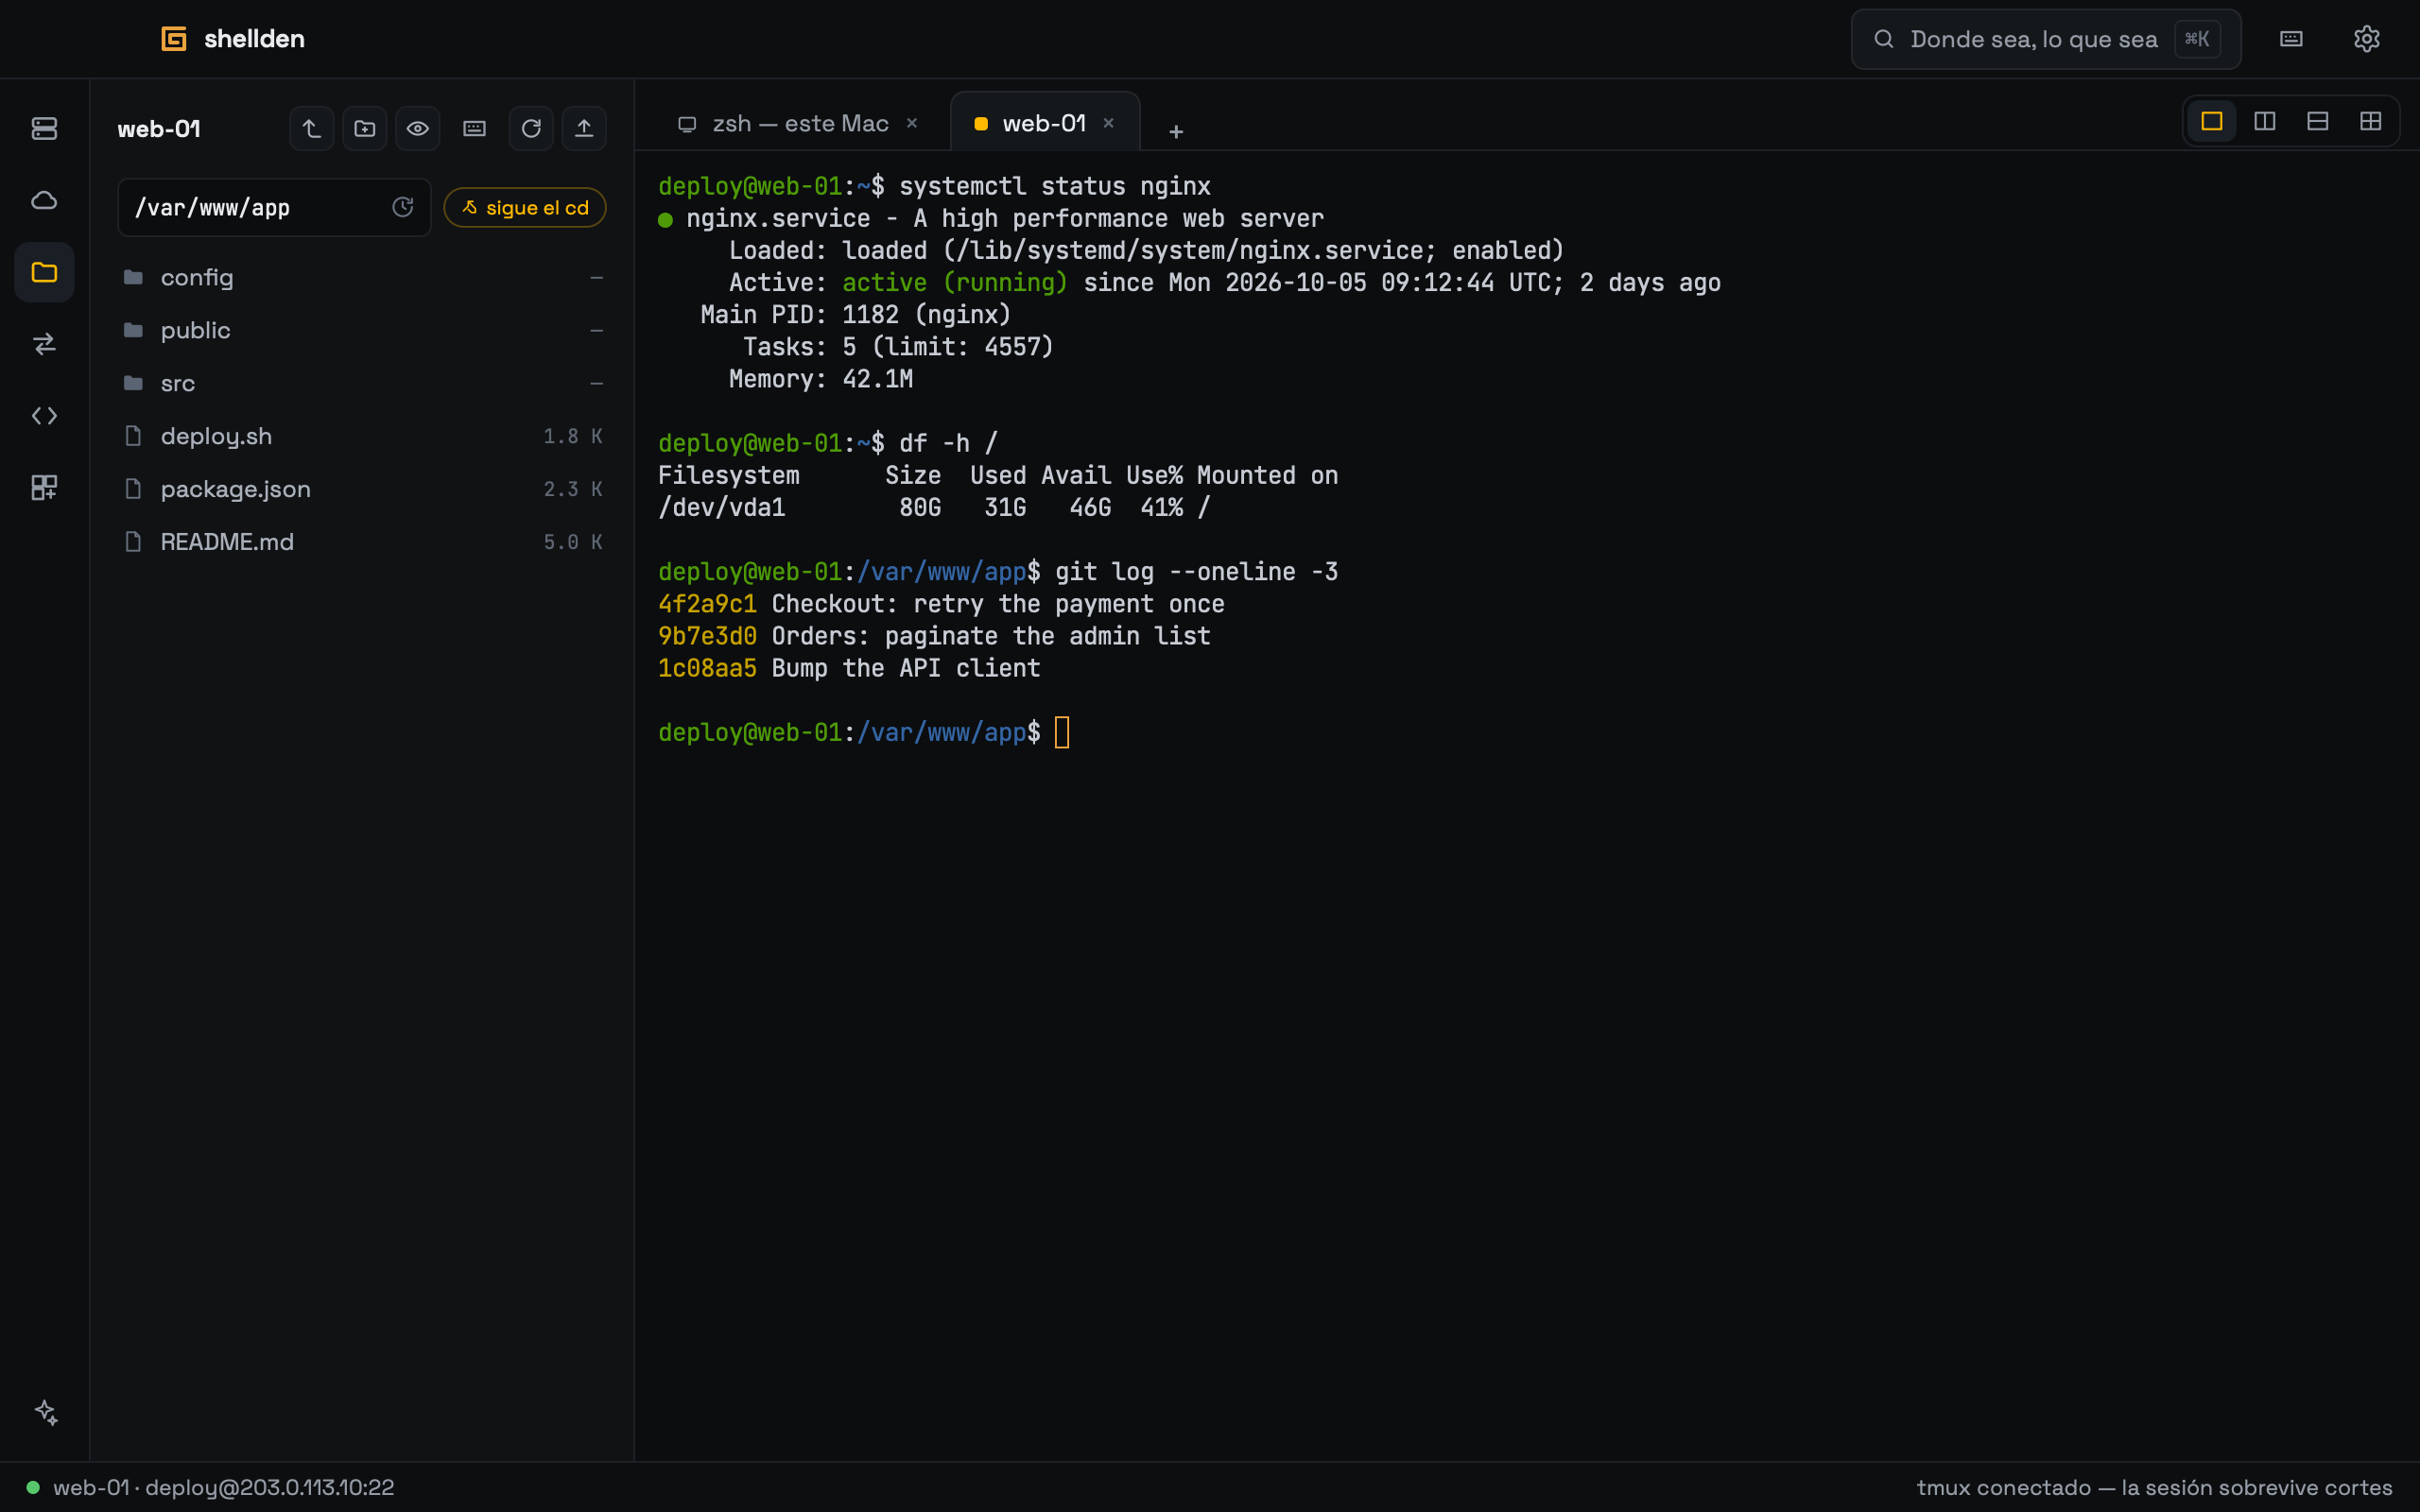
Archivos que siguen a la shell.
El panel SFTP sigue la carpeta actual de la terminal. Los archivos se suben al soltarlos, las carpetas enteras se descargan y un archivo remoto se abre en cualquier editor local: cada guardado vuelve directo al servidor.
- Barra de ruta con autocompletado y rutas recientes
- Renombrar, permisos y copiar ruta, todo desde el teclado
- Las carpetas enormes se desplazan con fluidez
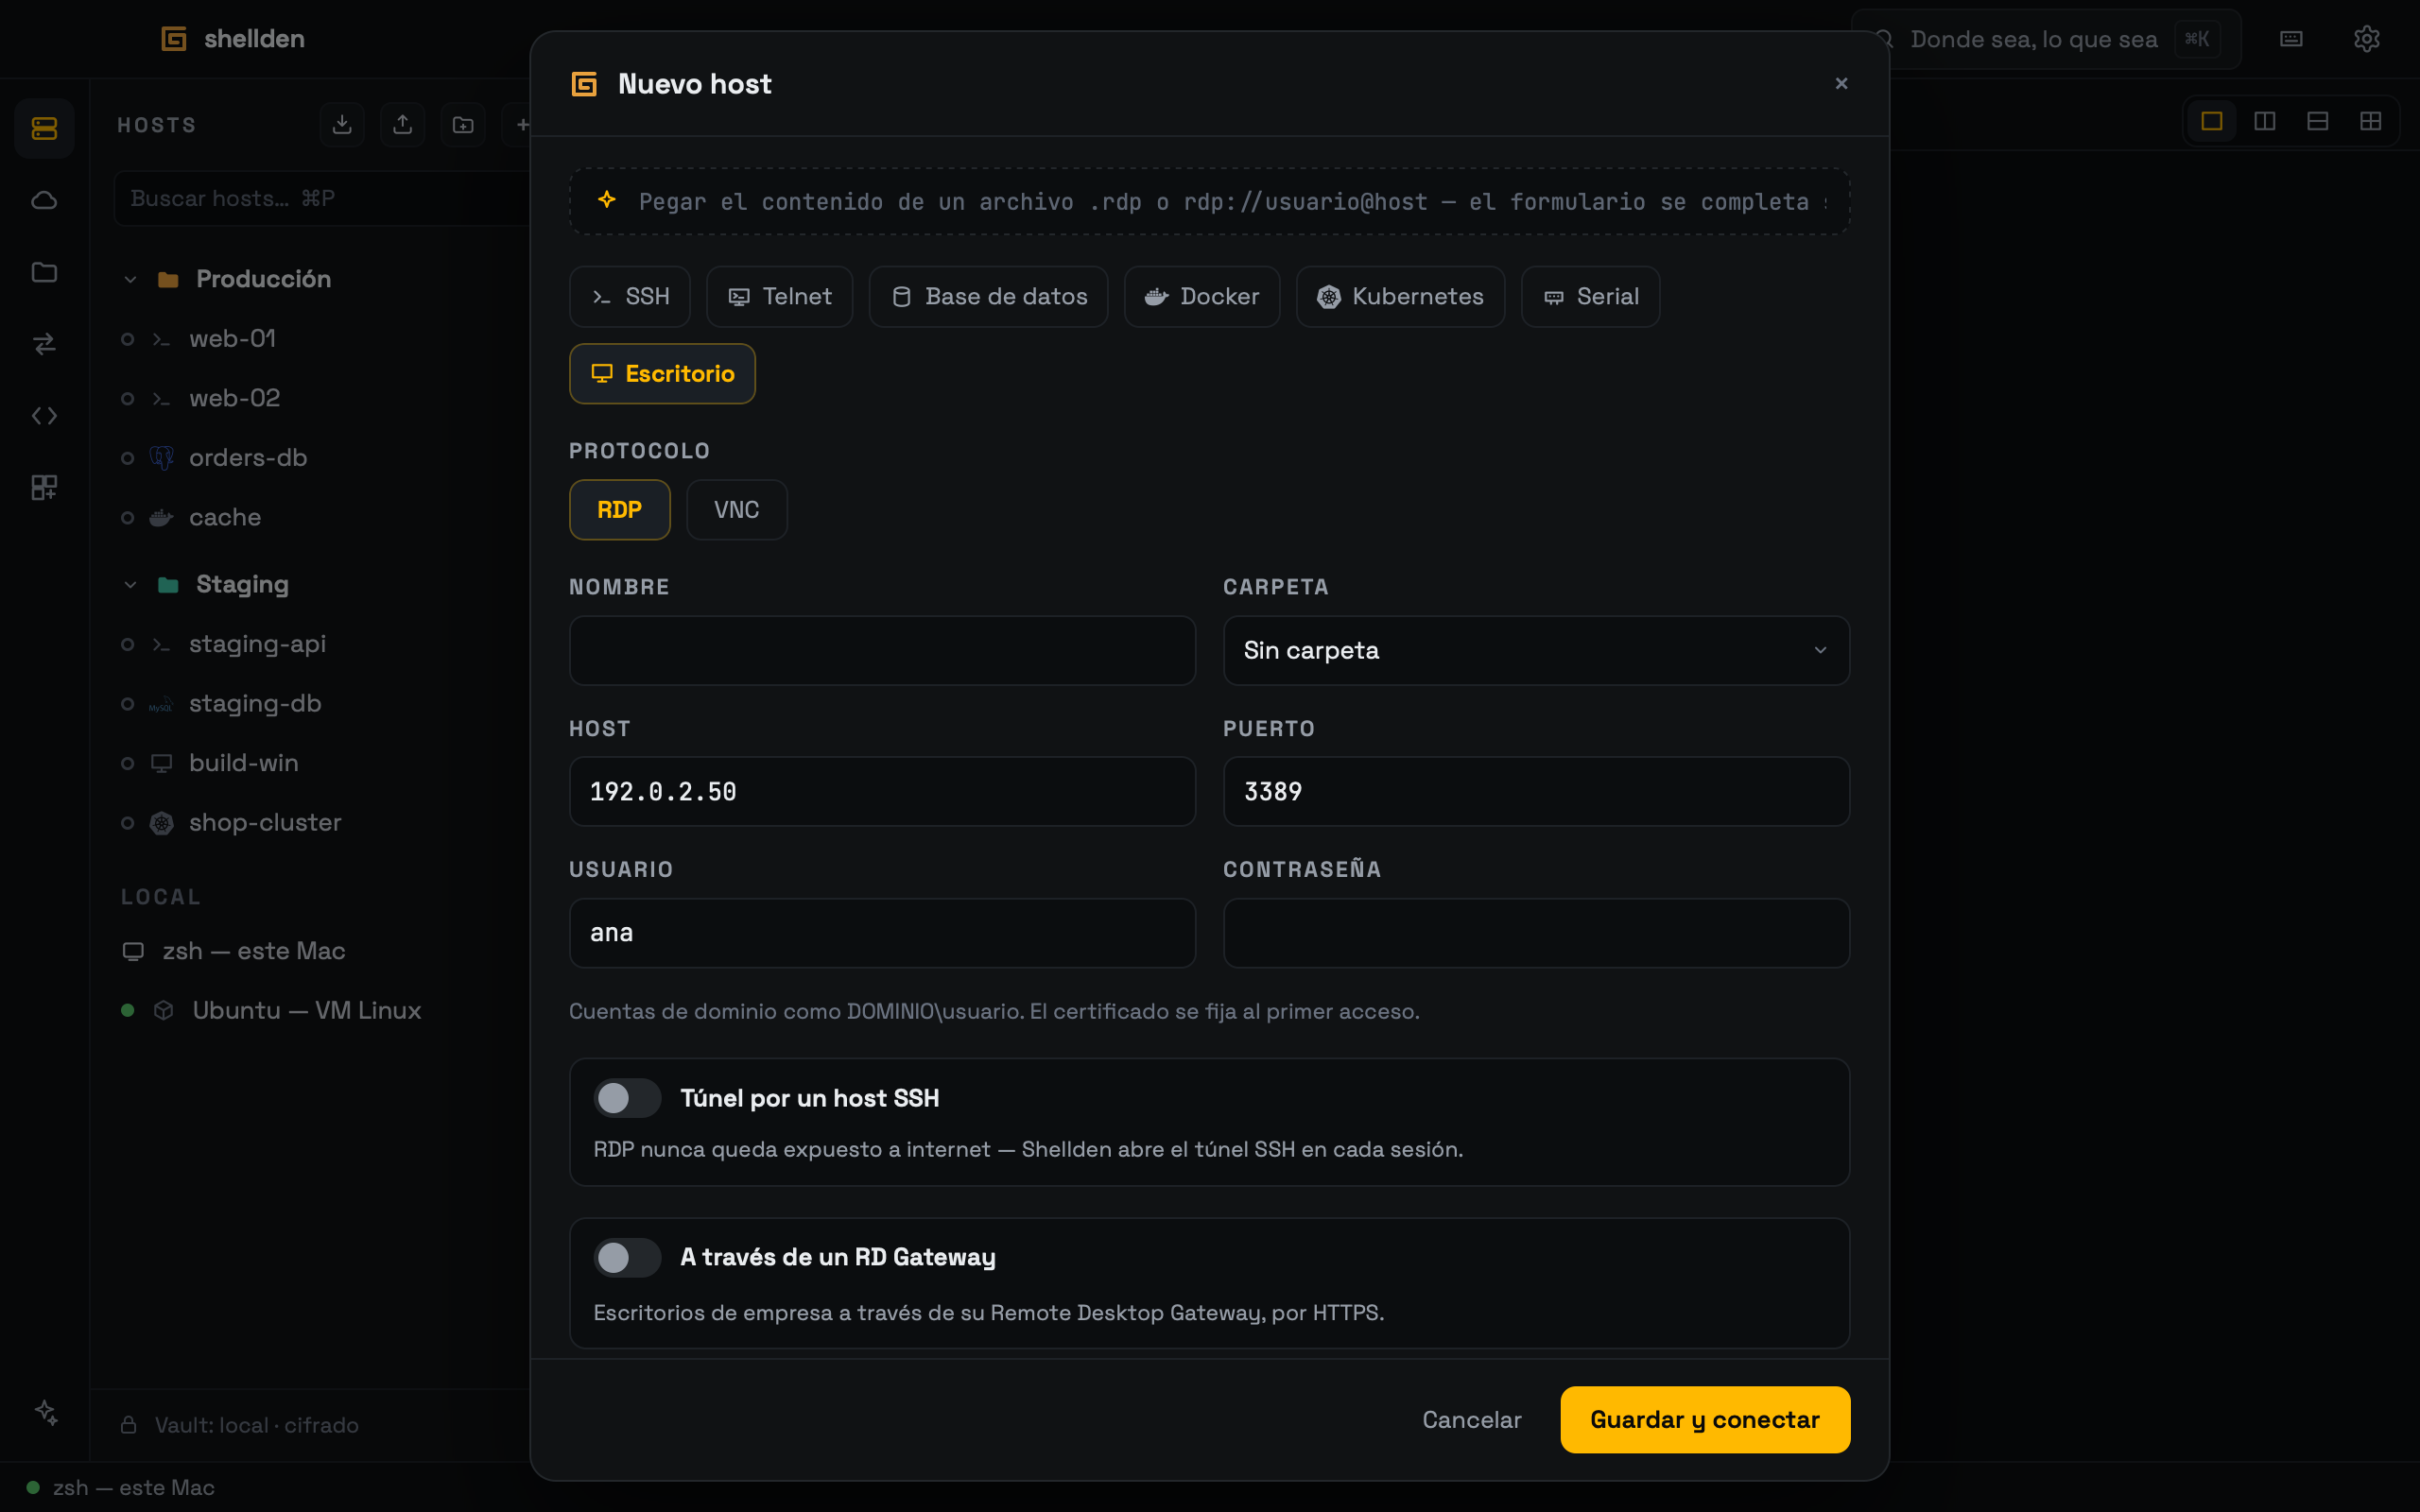
Escritorios remotos que se sienten locales.
RDP a Windows y Linux con el portapapeles en ambos sentidos (texto, imágenes y archivos), además de carpeta compartida, sonido, micrófono y cámara. La pantalla de Windows llega como video H.264: videos y ventanas arrastradas se mueven con fluidez.
- A través de un host SSH o un RD Gateway, sin VPN
- Nítido en pantallas de alta densidad; el escritorio sigue el tamaño de la pestaña
- VNC para servidores Linux y Macs, en el mismo tipo de pestaña
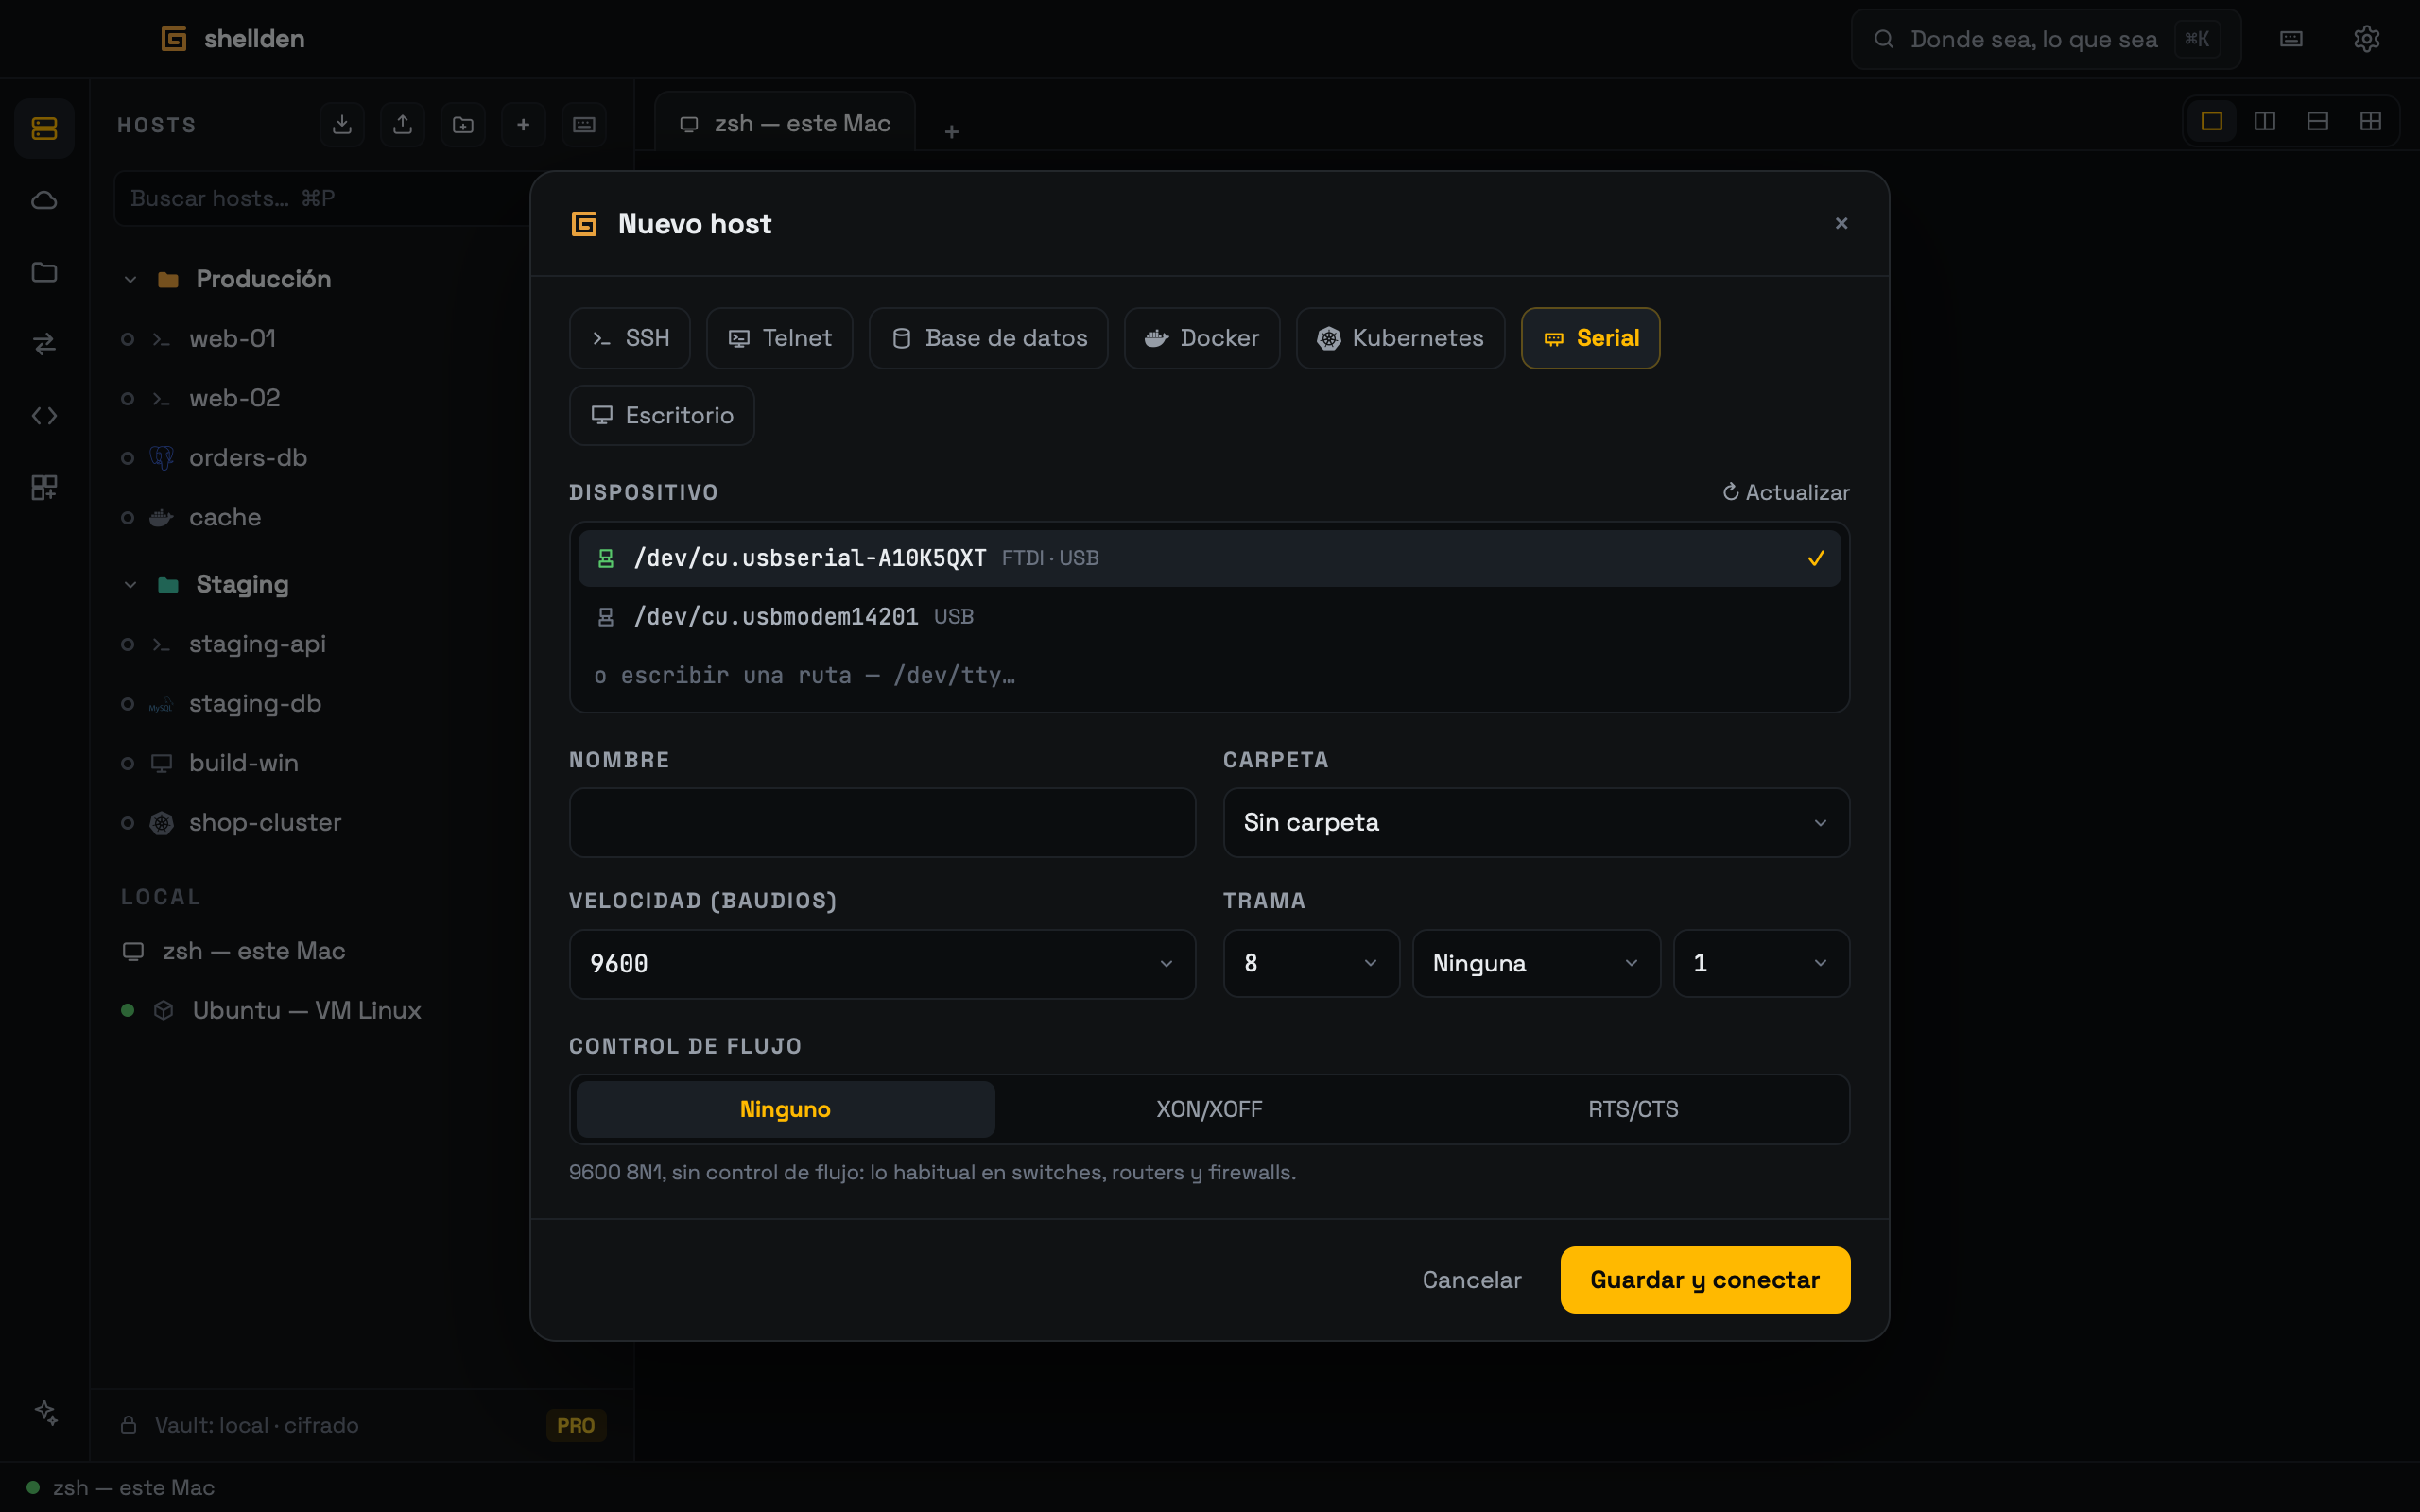
Switches y routers, en la misma lista.
Consolas serie por adaptadores USB y Telnet para equipos sin SSH, junto a todos los demás hosts. Las líneas de servidores de consola y el envío de break vienen incluidos, y Telnet siempre se marca como no cifrado.
- Adaptadores serie USB detectados con su fabricante; parámetros de línea en un solo formulario
- Envío de break para ROMMON y gestores de arranque
- Líneas de servidores de consola (Opengear, Lantronix, Cisco) por Telnet
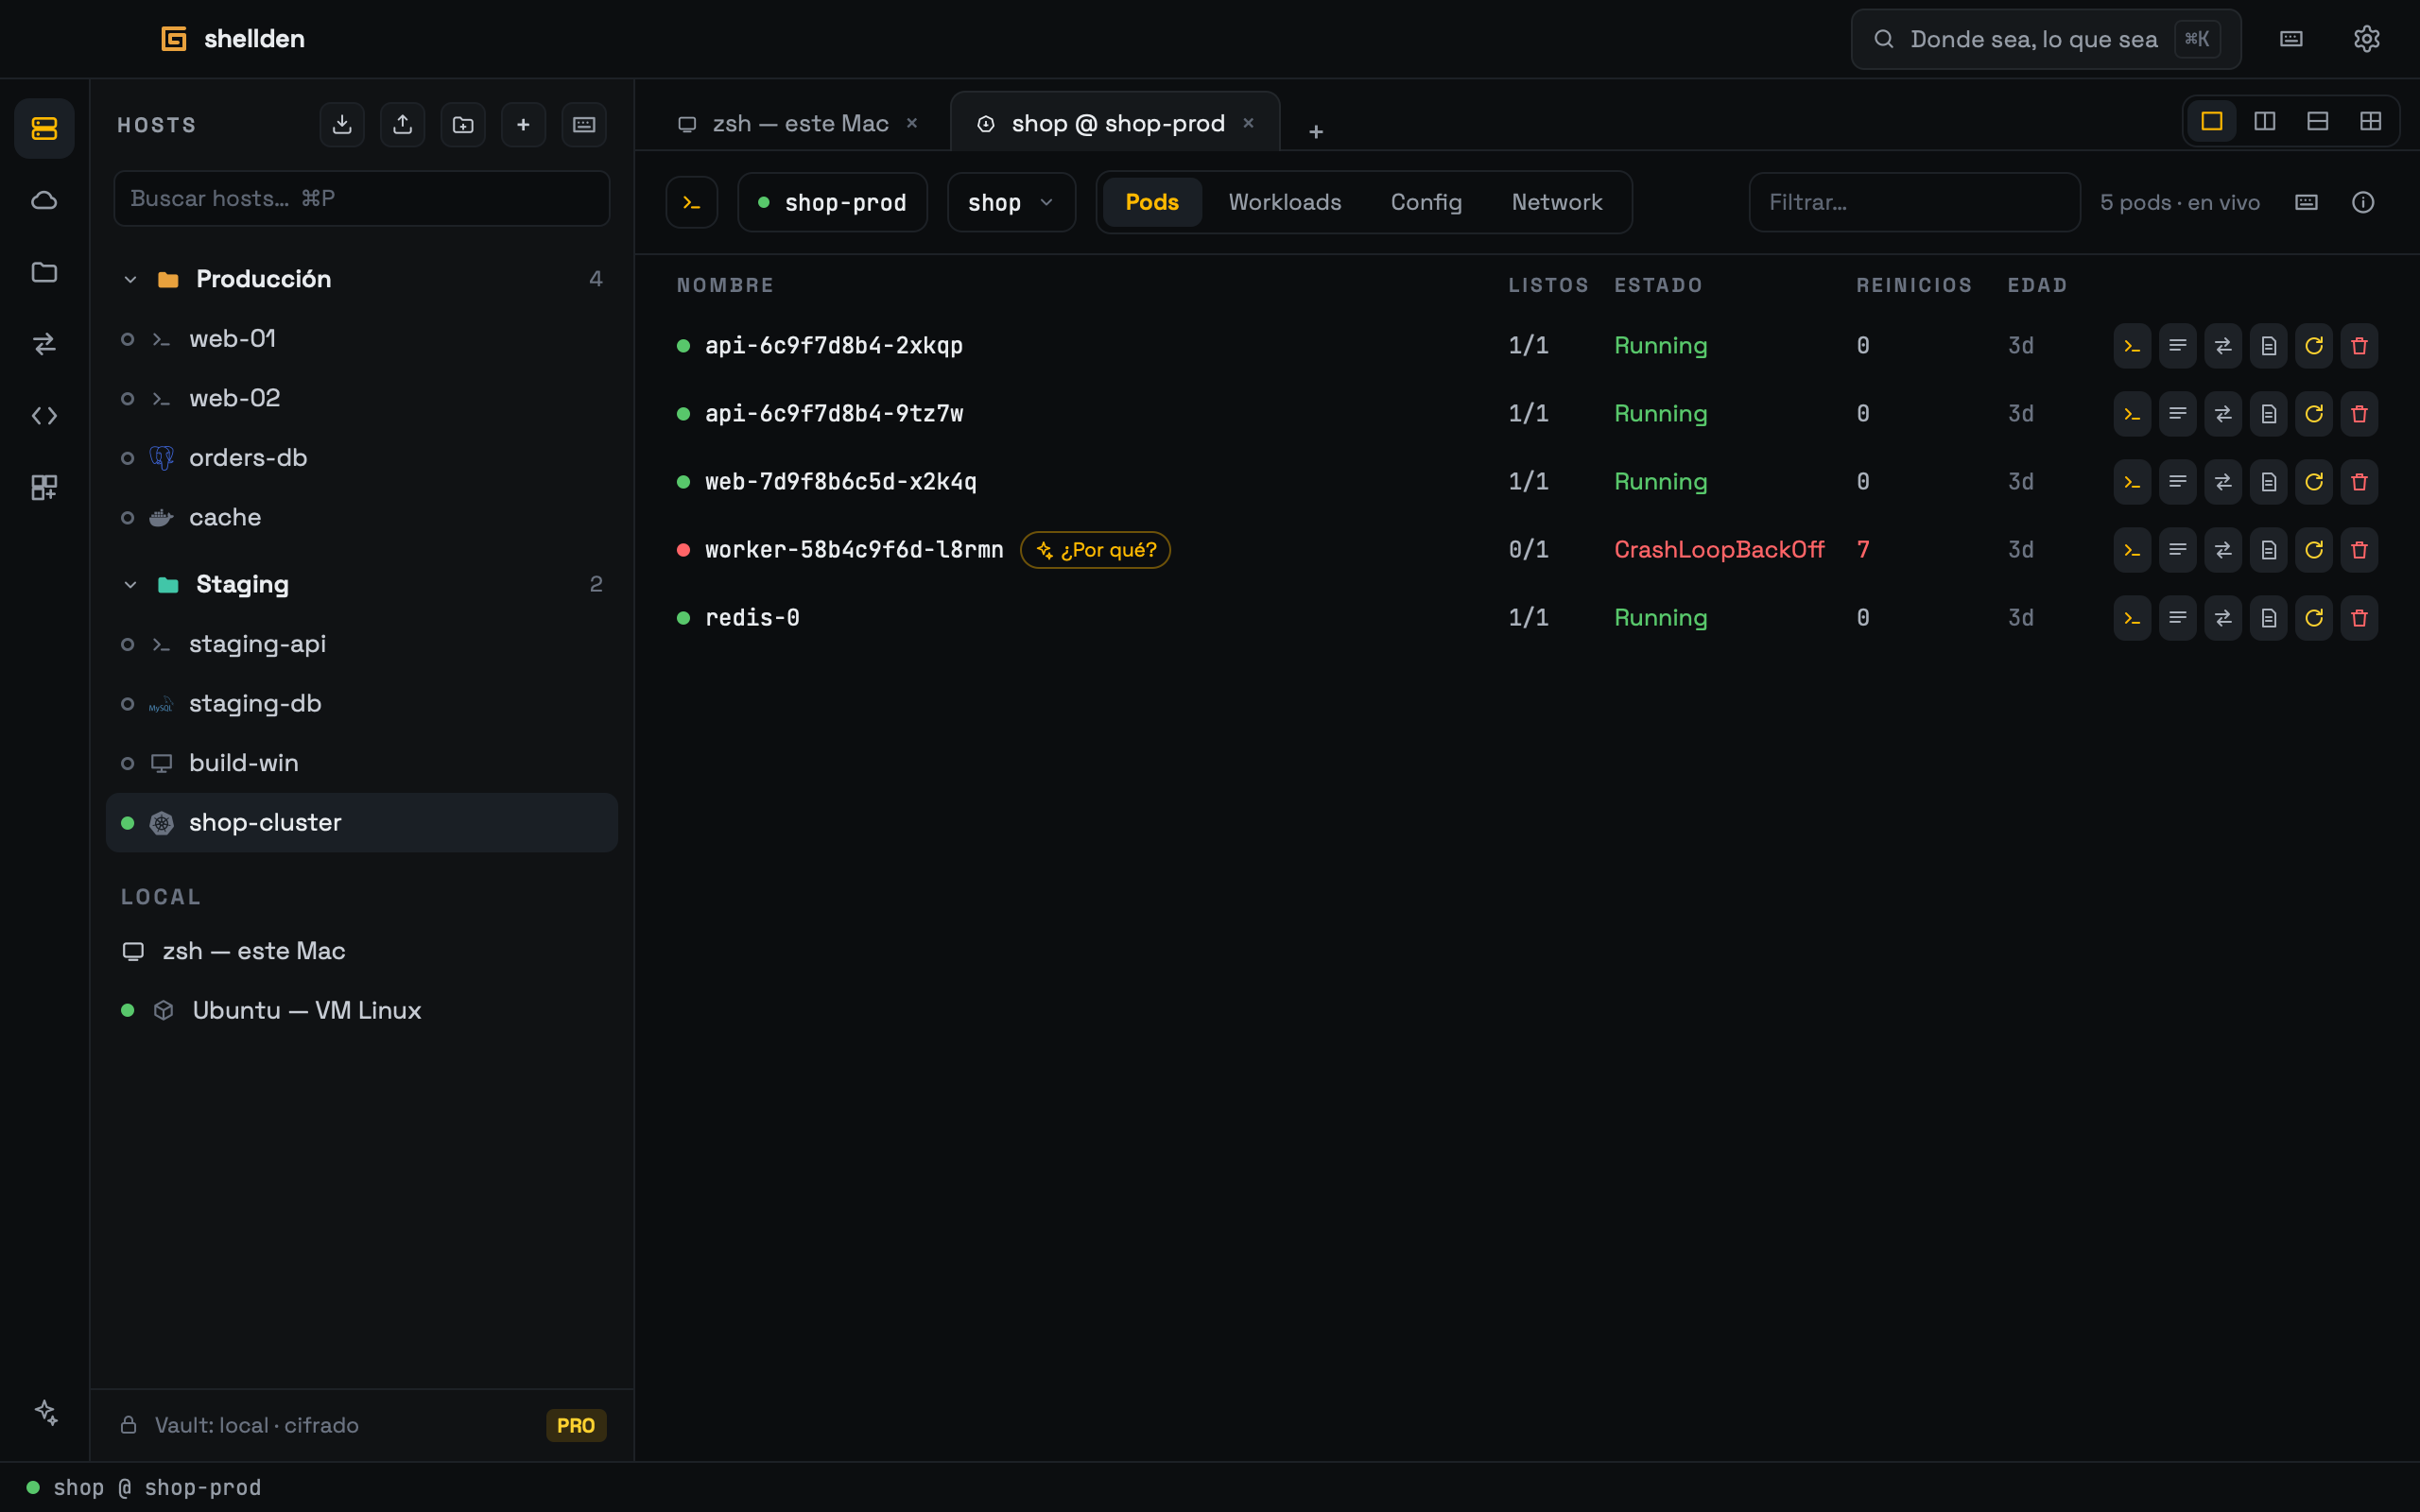
Un cluster entero en una pestaña.
Pods, workloads, config y red en una vista en vivo, con shells de pods, logs y una consola kubectl en un panel inferior. Los logs de todas las réplicas se unen en un solo flujo, cada línea con el nombre de su pod.
- Reenvíos de puertos que sobreviven al reinicio de un pod
- Contenedores Docker en este equipo o a través de un host SSH
- Un pod con fallas muestra “¿Por qué?”: el asistente lee su describe (Pro)
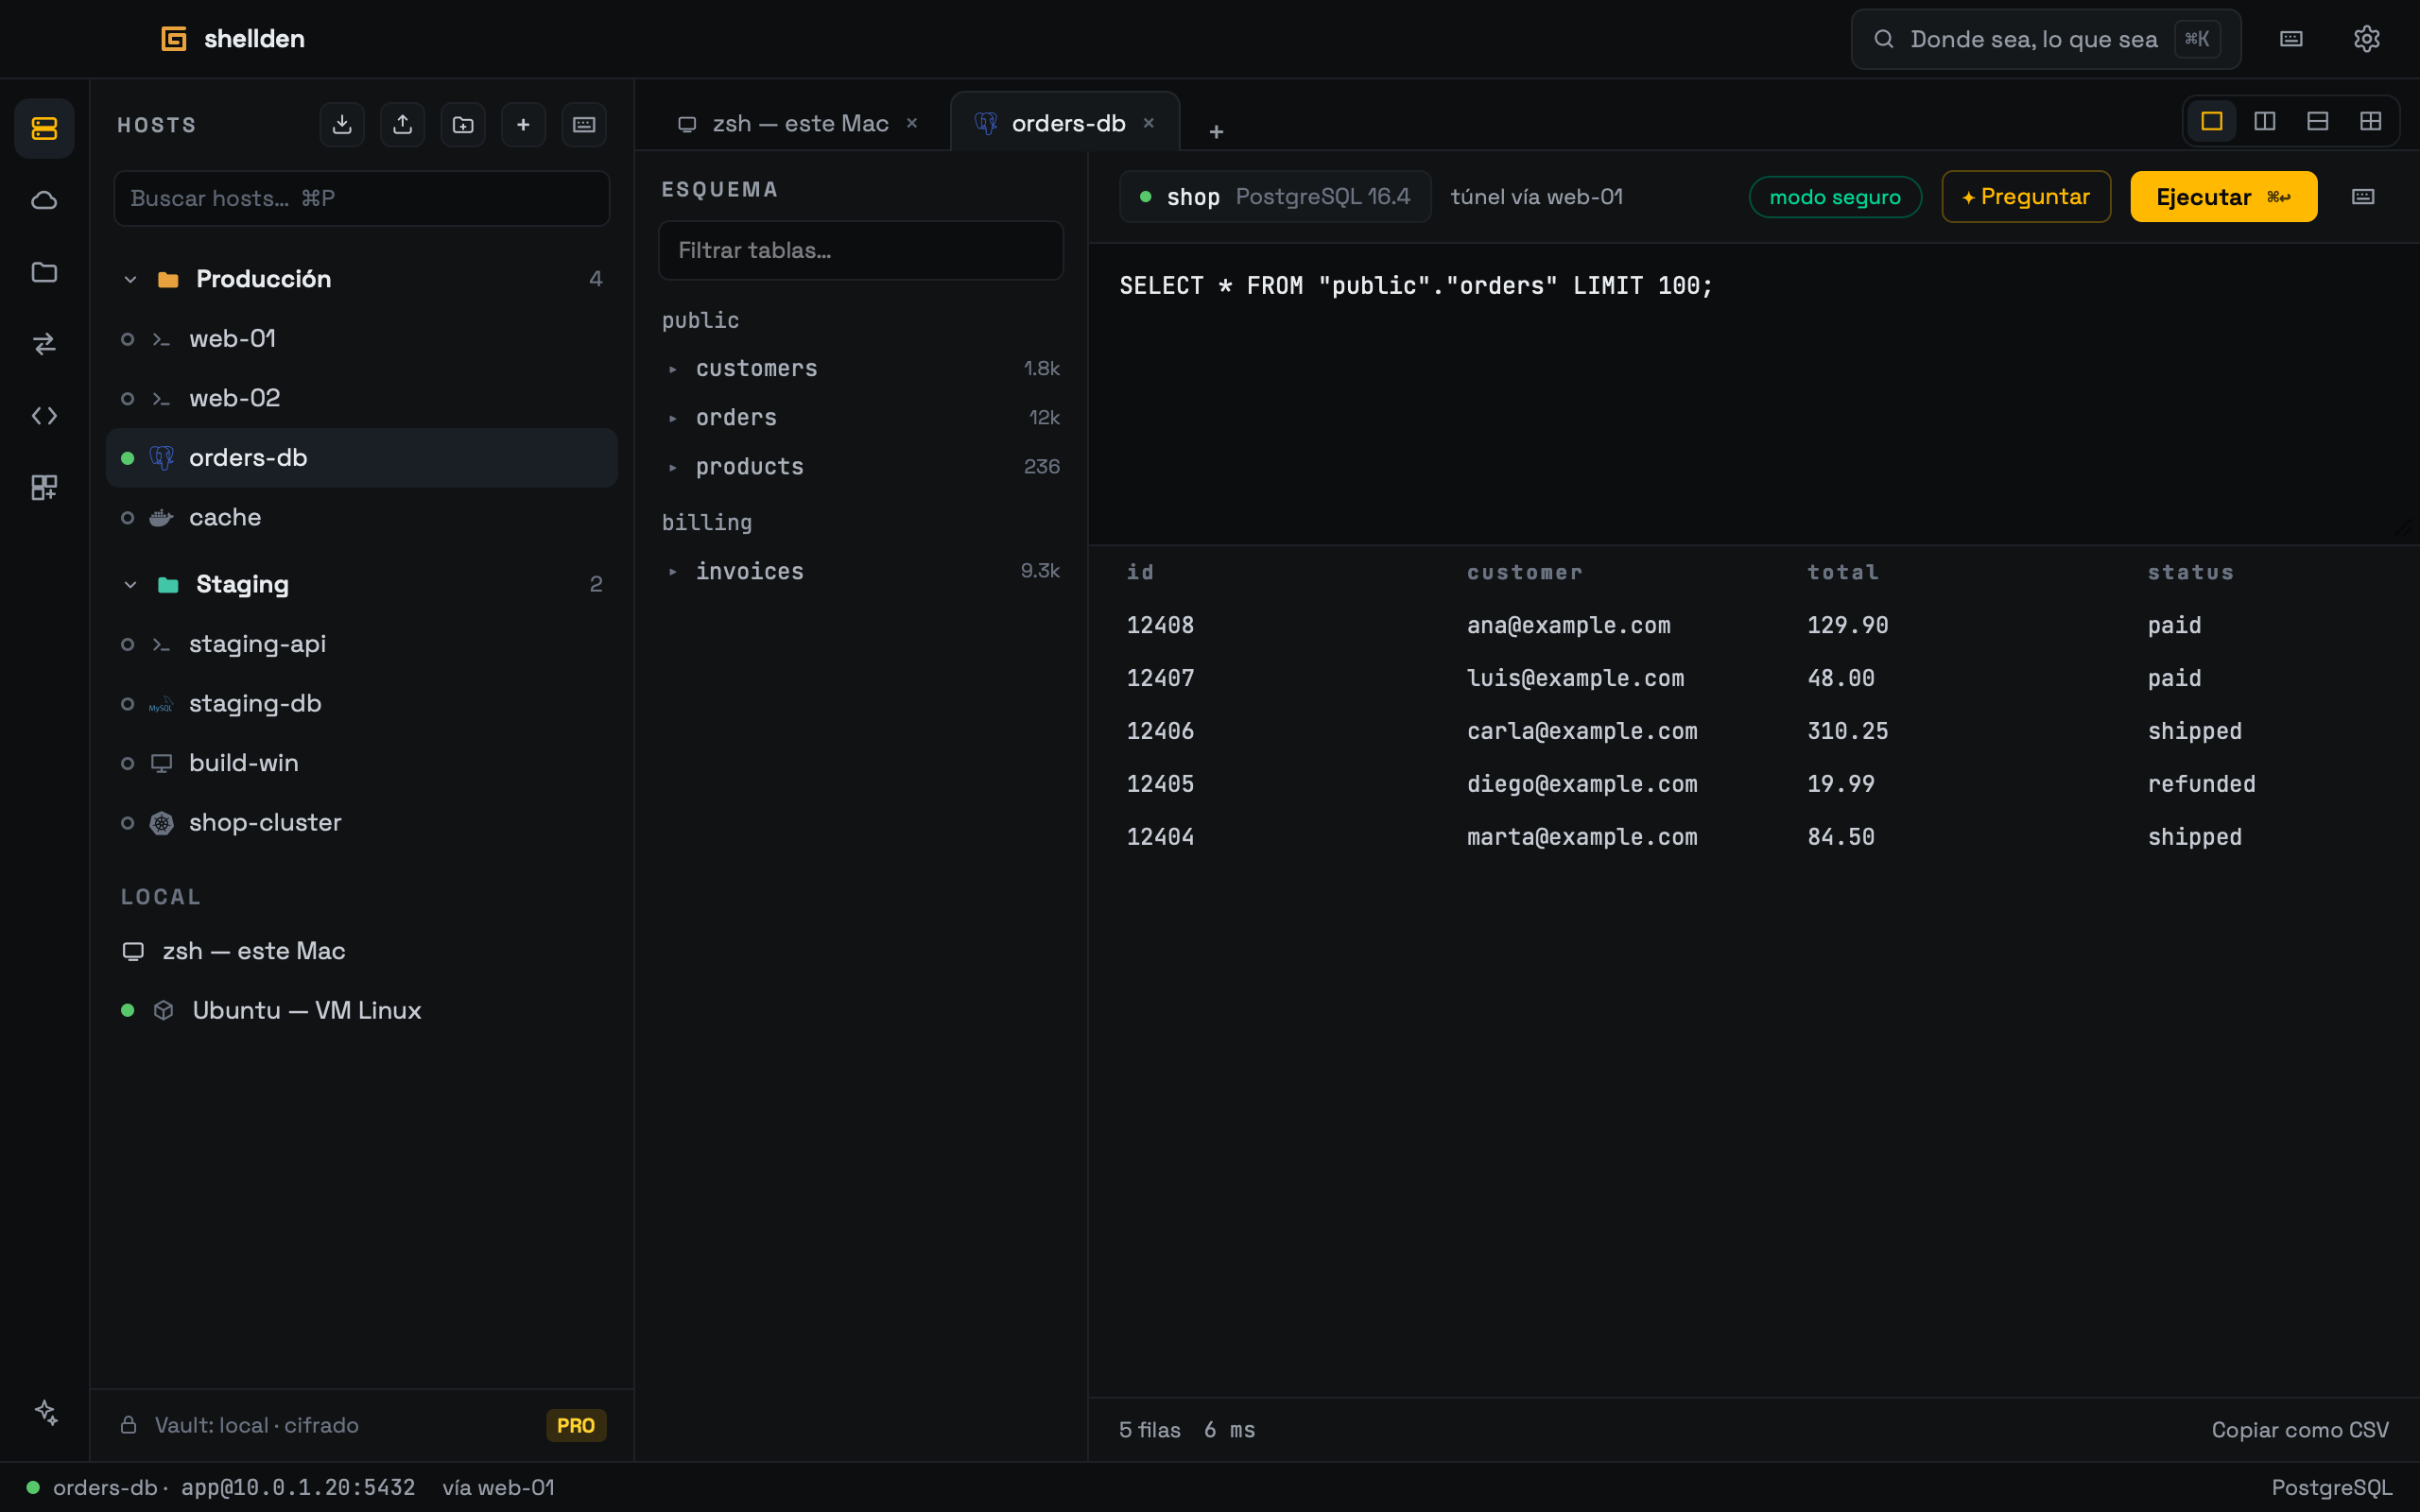
Consultas a producción, con el seguro puesto.
PostgreSQL, MySQL, MongoDB y SQL Server en una sola consola, directa o con túnel por un host SSH guardado. El modo seguro está siempre activo: las lecturas corren en una sesión de solo lectura y las escrituras y los DROP esperan un clic.
- Árbol de esquema, editor y resultados en una pestaña
- Una URL de conexión pegada completa el formulario
- TLS por host: preferir, exigir o verificar el certificado
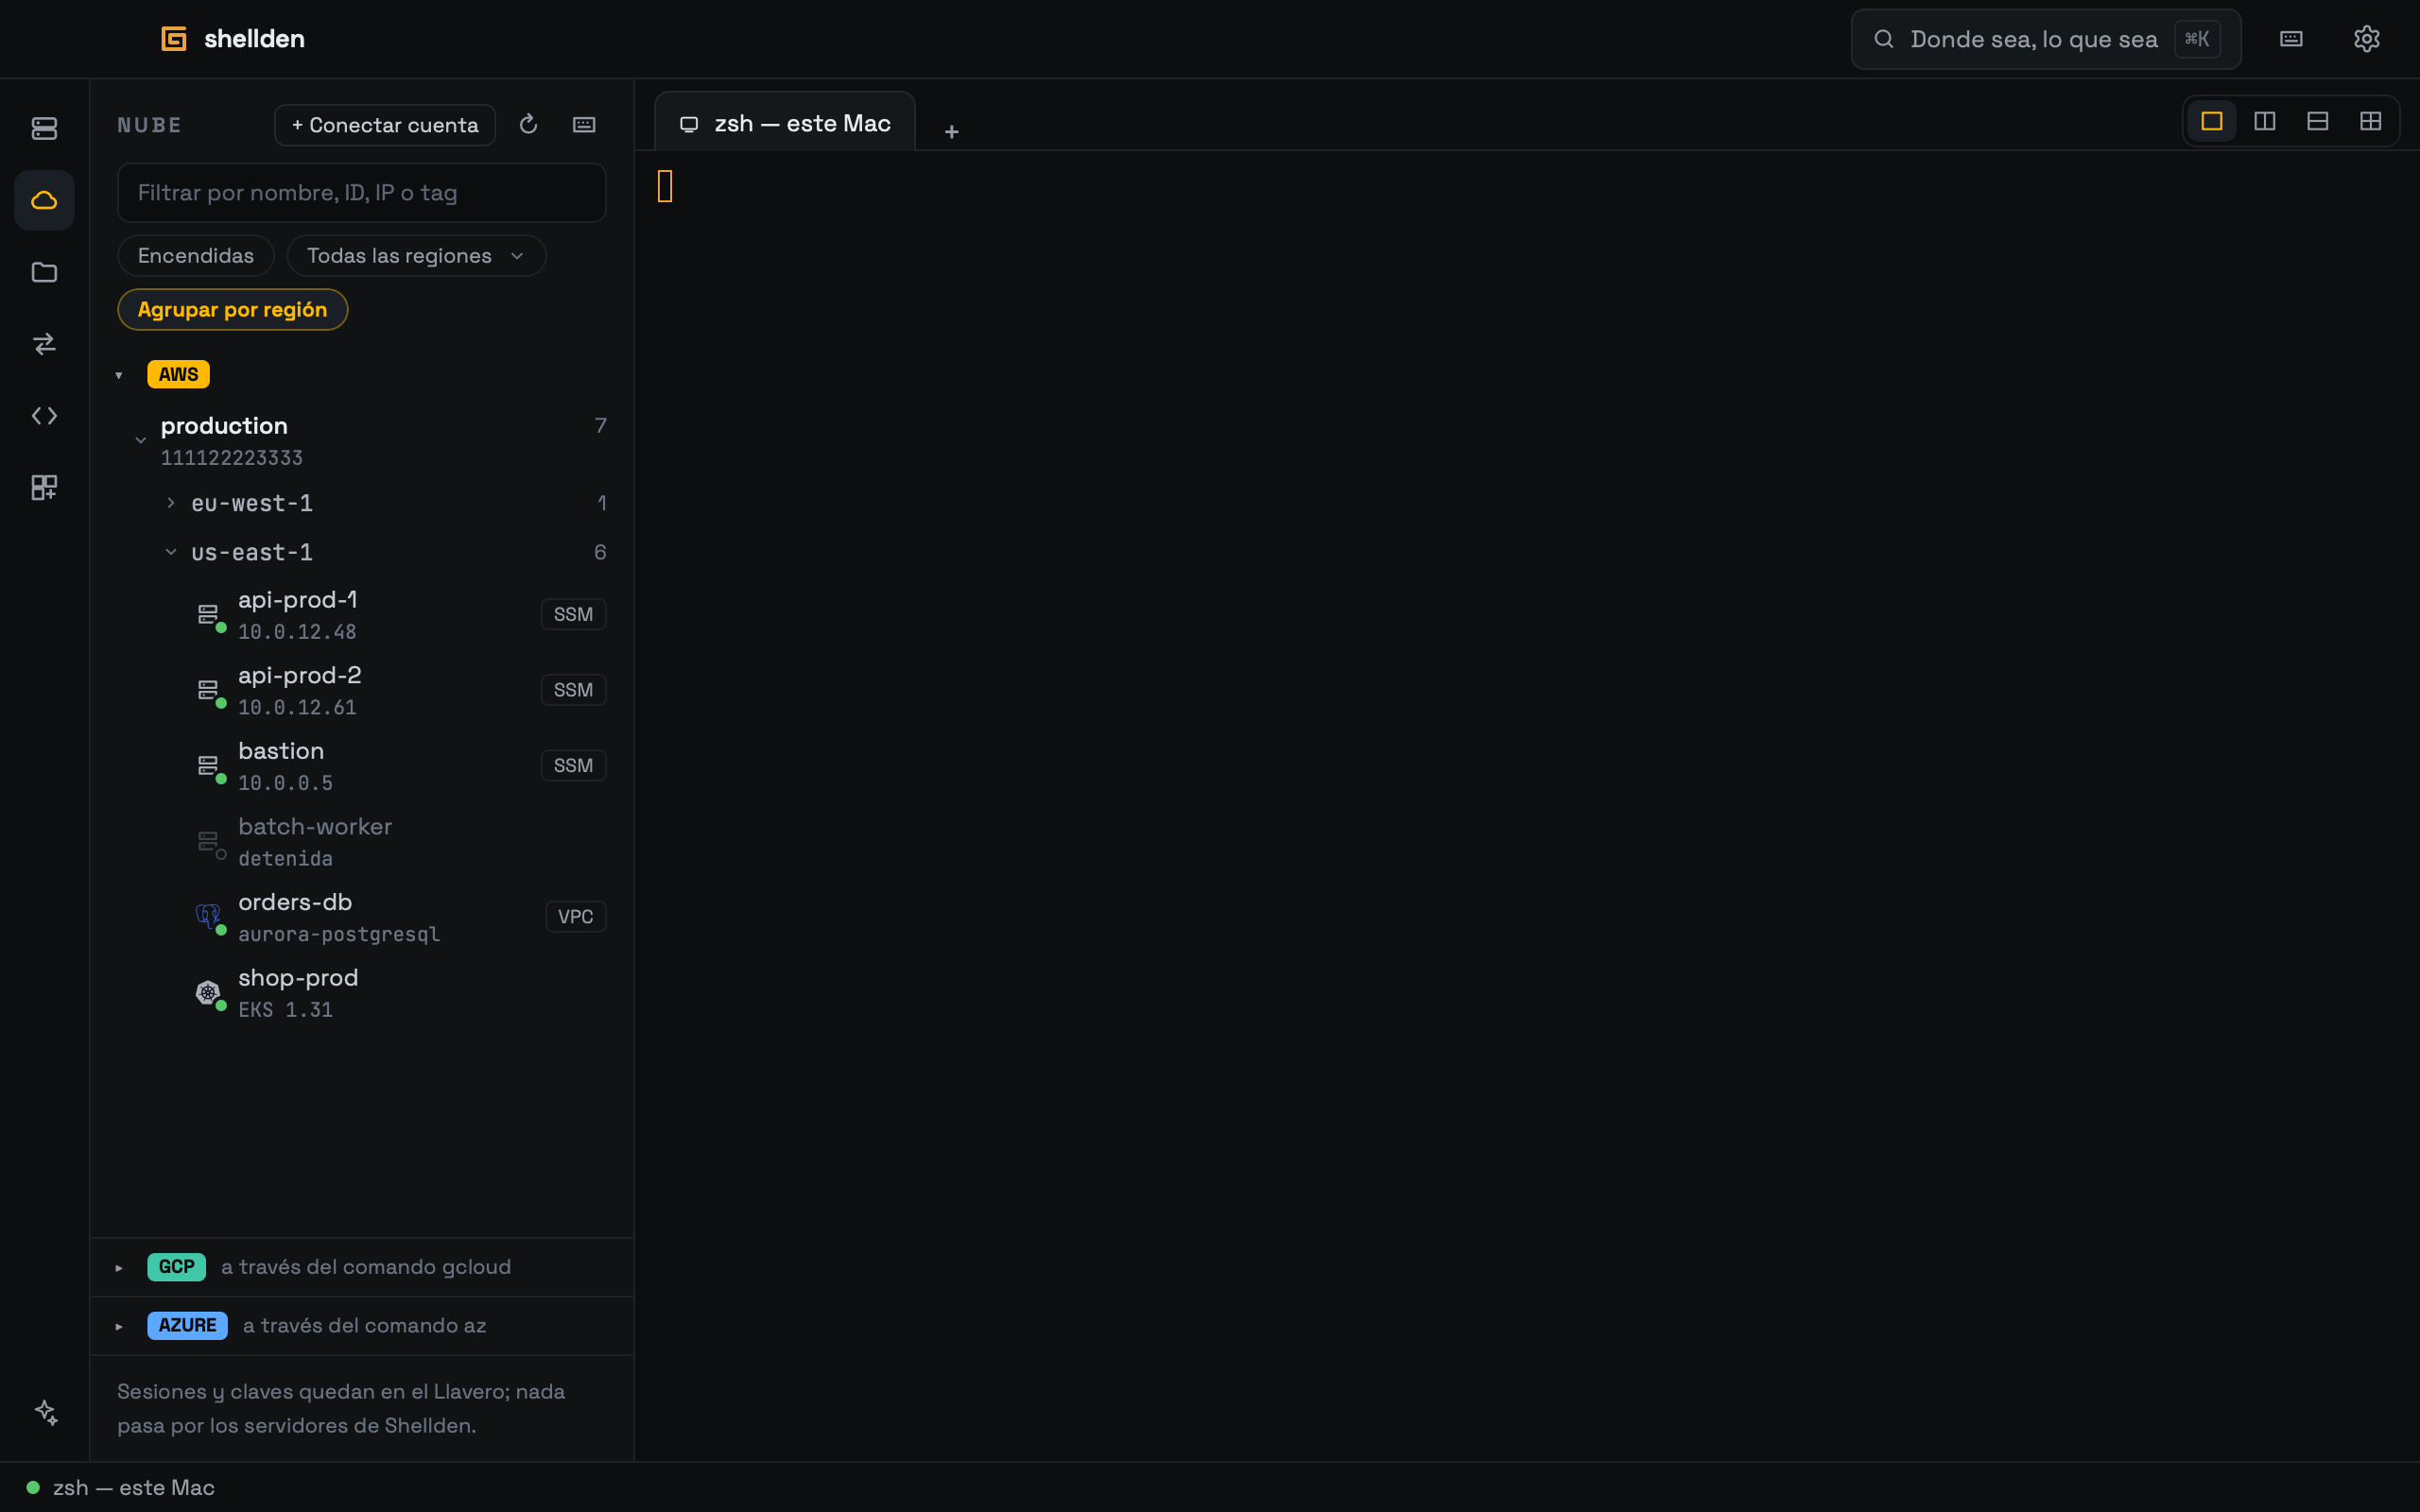
Cada VM en la nube, ya en la lista.
Un inicio de sesión en el navegador, y cada cuenta y rol de AWS a los que llega aparecen en un solo árbol, región por región. Un clic abre una shell sin instalar ninguna CLI y sin puertos abiertos a internet. Google Cloud y Azure: pronto.
- AWS con IAM Identity Center o una cuenta de consola; Google Cloud y Azure, pronto
- Filtros por nombre, dirección, tag y estado; lo que la identidad no alcanza dice por qué
- Shells por AWS Session Manager, sin nada abierto a internet
Detalles que se usan todo el día.
Rápida, privada y siempre disponible.
Free para el trabajo diario. Pro para toda la flota.
Un solo precio, impuestos incluidos. Comparar planes →